

সাড়া জাগানো সেই টুইটার হ্যাকিংয়ের হোতা কারাগারে
এই নিরাপত্তা ব্যর্থতার পর ফের এমন ঘটনা ঠেকাতে টুইটার তাদের সাইবার সিকিউরিটি নিয়ন্ত্রণ ব্যবস্থার উন্নয়ন ঘটায় এবং কর্মীদের জন্য ‘হার্ডওয়্যার সিকিউরিটি কি’ চালু করে।
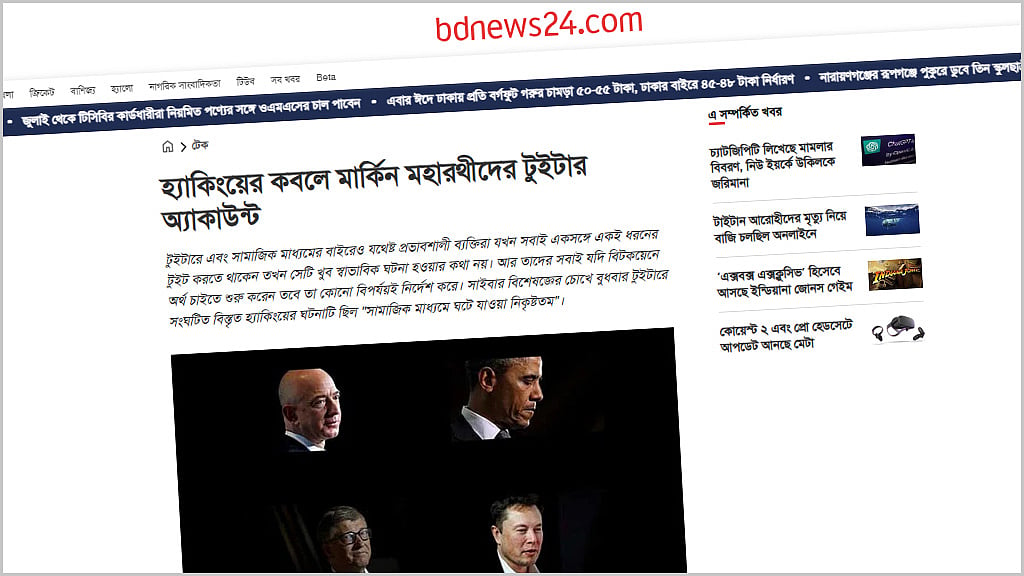
২০২০ সালের টুইটার হ্যাকিং ছিলো গত কয়েক বছরের মধ্যে সাড়াজাগানো সাইবার অপরাধ। ওই ঘটনার তিন বছর পর দোষীদের কারাগারে পাঠাল মার্কিন যুক্তরাষ্ট্রের ফেডারেল আদালত।
অভিযুক্ত ২৪ বছর বয়স্ক জোসেফ জেমস ও’কনরের বিরুদ্ধে কম্পিউটার হ্যাকিং, প্রতারণা ও সাইবার নজরদারি সংশ্লিষ্ট চারটি অভিযোগ প্রমাণিত হয় গত মে মাসে। রায়ে শুক্রবার তাকে পাঁচ বছরের কারাদণ্ড দিয়েছে নিউ ইয়র্কের এক ফেডারেল আদালত।
আরও পড়ুন
ও’কনর হ্যাকিংয়ের মাধ্যমে অর্জিত প্রায় আট লাখ ডলার ভুক্তভোগীদের ফিরিয়ে দিতে সম্মত হয়েছেন।
যুক্তরাজ্যের নাগরিক ও’কনরকে মার্কিন আইনজীবীদের অনুরোধে এ বছরের শুরুতে স্পেন থেকে যুক্তরাষ্ট্রে স্থানান্তর করা হয়। তখন থেকেই তিনি হাজতে আছেন।
বিচারক জেড এস রাকফ শুনানিতে বলেন, ও’কনরের দুই বছরের বেশি সময় বিচার চলাকালীন হাজতবাস সাজা থেকে বাদ যাবে। ফলে, তাকে এখন সাজার অর্ধেক সময় কারাভোগ করতে হবে।
ও’কনরের সর্বোচ্চ ৭৭ বছরের কারাদণ্ড হতে পারতো, বলেছে রয়টার্সের একটি প্রতিবেদন। আর, মার্কিন বিচার বিভাগের দাবি ছিল সাত বছর সাজা।
আদালতে ও’কনর তার অপরাধকে “বোকামি ও অর্থহীন” বলে ভুক্তভোগী এবং আদালতের কাছে ক্ষমা চান।
ও’কনরের বিরুদ্ধে অভিযোগ ছিল, তিনি “অসৎ উদ্দেশ্যে সূক্ষ্ম কারিগরি দক্ষতা কাজে লাগিয়ে, বড় আকারের ক্রিপ্টো মুদ্রা চুরির লক্ষ্যে জটিল রকমের সিম সোয়াপ হামলা চালিয়েছেন”।
এর মাধ্যমে তিনি টুইটারের সিস্টেমে অনুপ্রবেশ করেন, ভুক্তভোগীদের কম্পিউটারে ঢুকে তাদের সামাজিক মাধ্যম অ্যাকাউন্টের নিয়ন্ত্রণ হাতিয়ে নেন এবং একজন অপ্রাপ্তবয়স্কসহ দুইজন আক্রান্ত ব্যক্তির ওপর সাইবার নজরদারি চালান।
অনলাইনে ‘প্লাগওয়াকজো’ নামে পরিচিত ও’কনর একটা হ্যাকার দলের অংশ ছিলেন যারা অ্যাপল, বাইন্যান্স, বিল গেটস, জো বাইডেন ও ইলন মাস্কসহ কয়েক ডজন হাই প্রোফাইল টুইটার অ্যাকাউন্টের নিয়ন্ত্রণ হাতিয়ে সেখানে ‘ক্রিপ্টো মুদ্রায় দ্রুত ধনী হও’ বার্তা অনলাইনে ছড়িয়ে দেন।
এর আগে, ও'কনর ফোনভিত্তিক ‘সোশাল ইঞ্জিনিয়ারিং’ ব্যবহার করে টুইটার কর্মীদের বোকা বানিয়ে নেটওয়ার্কে ঢোকার পথ বের করেন। তার কার্যক্রমের ফলেই হ্যাকারদলটি টুইটারের নেটওয়ার্কে ঢুকে যেতে সক্ষম হয়। দলটির সাজাপ্রাপ্ত আরেক সদস্য গ্রাহাম ইভান ক্লার্ক পরিচিত কার্ক নামে। তিনি অভ্যন্তরীণ অ্যাডমিন টুল ব্যবহার করে নেটওয়ার্কে ঢোকেন এবং অ্যাকাউন্টগুলোর নিয়ন্ত্রণ নেন।
এই নিরাপত্তা ব্যর্থতার পর ফের এমন ঘটনা ঠেকাতে টুইটার তাদের সাইবার সিকিউরিটি নিয়ন্ত্রণ ব্যবস্থার উন্নয়ন ঘটায় এবং কর্মীদের জন্য ‘হার্ডওয়্যার সিকিউরিটি কি’ চালু করে।
ওই হ্যাকিংয়ের দুই বছর পর এর বিস্তারিত চাঞ্চল্যকর তথ্য বেড়িয়ে আসে।
এই হামলার কয়েকমাস পর টুইটার নিরাপত্তা প্রধান হিসাবে নিয়োগ দেয় পিইটার ‘মাজ’ জাটকোকে, যিনি নিজেও একসময় হ্যাকার ছিলেন। তিনি ব্যাখ্যা করে বলেন, হ্যাকাররা টুইটার নেটওয়ার্কে ইশ্বরের কাছাকাছি নিয়ন্ত্রণ অর্জন করে যাকে তিনি বলেছেন ‘গড মোড’। এর মাধ্যমে তারা চাইলে যে কারো অ্যাকাউন্ট থেকে যে কোনো কিছু পোস্ট করার সক্ষমতা লাভ করে।
২০২২ সালের শুরুতে নিরাপত্তা প্রধানের পদ থেকে জাটকোকে বরখাস্ত করে টুইটার।
জাটকো হামলাটিকে বলেছেন “সোশাল মিডিয়ার ইতিহাসে সবচেয়ে বড় হ্যাকিং।” ২০২২ সালে নিয়ন্ত্রক সংস্থাগুলোর সঙ্গে মিলে জনসচেতনামূলক একটি মামলা দায়ের করেন তিনি এবং সাইবার ব্যর্থতার জন্য দায়ী করেন টুইটারকেই।