

পাঠাওয়ের ২ কোটি অ্যাকাউন্টের 'তথ্য চুরি', হ্যাকার চেয়েছে ৪ লাখ ডলার
পাঠাওয়ের তথ্য হাতিয়ে নেওয়ার দাবি করে মুক্তিপণ চেয়েছে এক সাইবার অপরাধী।
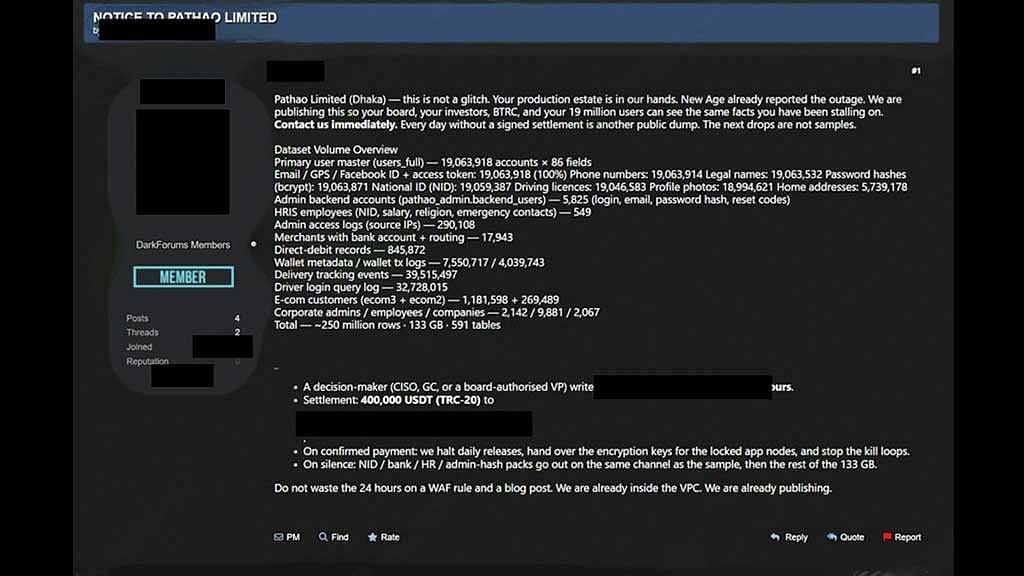
বাংলাদেশের রাইড শেয়ারিং, পণ্য সরবরাহ ও আর্থিক সেবার প্রযুক্তি প্রতিষ্ঠান পাঠাওয়ের উৎপাদন ব্যবস্থার তথ্য নিজেদের হাতে থাকার দাবি করেছে একটি সাইবার অপরাধী গোষ্ঠী। প্রতিষ্ঠানটির কাছে প্রায় ১৩৩ গিগাবাইট তথ্যের বিনিময়ে ৪ লাখ ইউএসডিটি মুক্তিপণ চেয়েছে তারা।
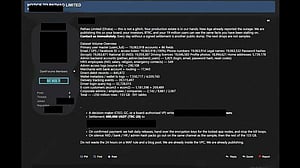
ডার্ক ওয়েব পর্যবেক্ষণকারী অ্যাকাউন্ট ‘ডেইলি ডার্ক ওয়েবের’ এক্স পোস্টে প্রকাশিত একটি স্ক্রিনশটে এই দাবি দেখা গেছে। সেখানে পাঠাও লিমিটেডকে উদ্দেশ্য করে একটি নোটিশ প্রকাশ করেছে অজ্ঞাতনামা এক থ্রেট অ্যাক্টর। তবে দাবিগুলো স্বাধীনভাবে যাচাই করা সম্ভব হয়নি।
স্ক্রিনশটের তথ্য অনুযায়ী, কথিত তথ্যভাণ্ডারে প্রায় ২৫ কোটি সারি তথ্য রয়েছে, যা ৫৯১টি টেবিলে সংরক্ষিত। এর মধ্যে ১ কোটি ৯ লাখ ৬৩ হাজার ৯১৮টি অ্যাকাউন্টের একটি মূল ব্যবহারকারী তথ্যভাণ্ডারের দাবি করেছে পোস্টদাতা। সেখানে ইমেইল, ফোন নম্বর, নাম, পাসওয়ার্ডের হ্যাশ, জিপিএস তথ্য এবং ফেইসবুক আইডি ও অ্যাক্সেস টোকেন থাকার দাবি করা হয়েছে।
এ ছাড়া ১ কোটি ৯ লাখ ৫৯ হাজার ৩৮৭টি জাতীয় পরিচয়পত্র নম্বর এবং ১ কোটি ৯ লাখ ৪৬ হাজার ৫৮৩টি ড্রাইভিং লাইসেন্সের তথ্য থাকার দাবি রয়েছে। এর সঙ্গে প্রায় ৫৭ লাখ বাসার ঠিকানা ও ব্যবহারকারীদের প্রোফাইল ছবির তথ্যও থাকার দাবি করা হয়েছে।
কথিত তথ্যভাণ্ডারে পাঠাওয়ের মানবসম্পদ বিভাগের ৫৪৯ কর্মীর তথ্যও থাকার দাবি করা হয়েছে। এসব তথ্যের মধ্যে জাতীয় পরিচয়পত্র নম্বর, বেতন, ধর্ম এবং জরুরি যোগাযোগের তথ্য রয়েছে বলে পোস্টে দাবি করা হয়েছে।
এ ছাড়া ১৭ হাজার ৯৪৩টি মার্চেন্ট ব্যাংক অ্যাকাউন্ট ও রাউটিং তথ্য এবং ৮ লাখ ৪৫ হাজার ৮৭২টি সরাসরি ডেবিটের রেকর্ড থাকার দাবি করেছে পোস্টদাতা। আগের স্ক্রিনশটে পাঠাওয়ের ওয়ালেটের তথ্য, ওয়ালেট টোকেন, পণ্য সরবরাহের তথ্য, চালকদের লগইন তথ্য এবং ই-কমার্স গ্রাহকদের তথ্য থাকার কথাও উল্লেখ ছিল।
সব মিলিয়ে কথিত তথ্যভাণ্ডারের আকার প্রায় ১৩৩ গিগাবাইট বলে দাবি করা হয়েছে। তবে স্ক্রিনশটে এসব তথ্যের কোনো নমুনা রেকর্ড দেখা যায়নি। সেখানে মূলত টেবিলের নাম, সারির সংখ্যা এবং তথ্যের ধরন উল্লেখ করেছে পোস্টদাতা। ফলে দাবিকৃত তথ্যের পরিমাণ বা সত্যতা এখনই যাচাই করার সুযোগ নেই।
মুক্তিপণ হিসেবে ৪ লাখ ইউএসডিটি চেয়েছে থ্রেট অ্যাক্টর। ইউএসডিটি হলো এমন একটি ক্রিপ্টোকারেন্সি, যার মূল্য মার্কিন ডলারের সঙ্গে প্রায় সমান রাখার জন্য নকশা করা হয়েছে। অর্থাৎ ১ ইউএসডিটি সাধারণত প্রায় ১ মার্কিন ডলারের সমমূল্য ধরে লেনদেন হয়। সে হিসাবে ৪ লাখ ইউএসডিটির মূল্য প্রায় ৪ লাখ মার্কিন ডলারের সমান, যা বাংলাদেশি মুদ্রায় প্রায় ৫ কোটি টাকা।
২৪ ঘণ্টার মধ্যে যোগাযোগ না করলে আরও তথ্য প্রকাশের হুমকি দিয়েছে তারা। অর্থ পরিশোধ করলে প্রতিদিন তথ্য প্রকাশ বন্ধ রাখা, লকড অ্যাপ্লিকেশন নোডের এনক্রিপশন চাবি দেওয়া এবং সিস্টেমে চালানো ক্ষতিকর কার্যক্রম বন্ধ করার প্রতিশ্রুতি দিয়েছে পোস্টদাতা।
এর আগে একই থ্রেট অ্যাক্টরের সঙ্গে সম্পর্কিত বলে মনে হওয়া আরেকটি পোস্টে পাঠাওয়ের বিরুদ্ধে একই ধরনের দাবি উঠেছিল। ওই পোস্টদাতা দাবি করেছে, পাঠাওয়ের সেবা ব্যবস্থায় সমস্যার খবর একটি স্থানীয় সংবাদপত্রেও প্রকাশিত হয়েছে। তবে তখন পর্যন্ত পাঠাও ওই দাবির সঙ্গে সাইবার হামলার কোনো সম্পর্ক নিশ্চিত করেনি।
তবে ৪ অক্টোবর পাঠাওয়ের বিভিন্ন সেবায় যে বিঘ্ন ঘটেছিল, তার পেছনে সাইবার নিরাপত্তা-সংক্রান্ত একটি ঘটনা ছিল বলে প্রতিষ্ঠানটি স্বীকার করেছে। ঘটনা শনাক্ত করার পর প্ল্যাটফর্মের নিরাপত্তা ও অখণ্ডতা রক্ষায় পাঠাও গুরুত্বপূর্ণ কিছু সিস্টেম সাময়িকভাবে বন্ধ করে দেয়। এর পরপরই সেবা পুনরুদ্ধার করা হলেও স্থিতিশীলতার কাজ চলায় কিছু ব্যবহারকারীকে মাঝেমধ্যে সমস্যায় পড়তে হতে পারে বলে ফেইসবুকে শেয়ার করা এক পোস্টে স্বীকার করেছে পাঠাও।
৭ অক্টোবর প্রকাশিত ওই বিবৃতিতে পাঠাও বলেছে, কিছু ব্যক্তিগত তথ্য, যার মধ্যে নাম, ইমেইল ঠিকানা ও ফোন নম্বর রয়েছে, ক্ষতিকর ব্যক্তিদের হাতে গেছে। পরিস্থিতি নিয়ন্ত্রণে তাৎক্ষণিক ব্যবস্থা নেওয়ার পাশাপাশি নিরাপত্তা নিয়ন্ত্রণ আরও জোরদার করতে বাইরের সাইবার নিরাপত্তা বিশেষজ্ঞদের যুক্ত করেছে প্রতিষ্ঠানটি।
বিবৃতিতে পাঠাও আরও বলেছে, সংশ্লিষ্ট কর্তৃপক্ষকে বিষয়টি জানানো হয়েছে এবং তদন্ত ও পরিস্থিতি মোকাবিলায় তাদের সঙ্গে ঘনিষ্ঠভাবে কাজ করছে।
পাঠাও তার ব্যবহারকারীদের এ নিয়ে বলেছে, “অনাকাঙ্ক্ষিত বার্তা, ফোন কল বা পাঠাওয়ের পরিচয়ে পাঠানো লিংকের বিষয়ে ব্যবহারকারীদের সতর্ক থাকতে বলছি। এ ধরনের যোগাযোগের জবাবে কখনো পাসওয়ার্ড, পিন বা একবার ব্যবহারযোগ্য কোড শেয়ার করবেন না।”
তবে পাঠাওয়ের এই বিবৃতিতে ১৩৩ গিগাবাইট তথ্য, প্রায় ১ কোটি ৯০ লাখ অ্যাকাউন্টের রেকর্ড বা ৪ লাখ ইউএসডিটি মুক্তিপণ দাবির বিষয়ে কোনো নিশ্চিত তথ্য দেওয়া হয়নি।
নতুন এই দাবিতে জাতীয় পরিচয়পত্র, ড্রাইভিং লাইসেন্স ও বাসার ঠিকানার তথ্যের যে পরিমাণ উল্লেখ করা হয়েছে, তা সত্য হলে ব্যবহারকারীদের পরিচয় চুরি ও সিম বদল করে অ্যাকাউন্ট দখলের মতো ঝুঁকি তৈরি হতে পারে। তবে বর্তমানে এমন কোনো ঘটনার প্রমাণ পাওয়া যায়নি এবং কথিত তথ্যভাণ্ডারটি আসল কি না, সেটিও নিশ্চিত নয়।
এমন পরিস্থিতিতে পাঠাওয়ের নাম ব্যবহার করে ফিশিং বার্তা, ভুয়া অ্যাকাউন্ট পুনরুদ্ধারের অনুরোধ বা প্রতারণামূলক লিংক ছড়াতে পারে। ব্যবহারকারীদের অপরিচিত লিংকে প্রবেশ না করা, ফোন বা বার্তায় পাসওয়ার্ড, পিন ও একবার ব্যবহারযোগ্য কোড না দেওয়া এবং পাঠাওয়ের নামে আসা সন্দেহজনক যোগাযোগ এড়িয়ে চলার পরামর্শ দেওয়া হচ্ছে।