









‘হ্যাকিং আক্রান্ত হলে দেশের কোনও প্রতিষ্ঠান তা স্বীকার করে না’
সাইবার আক্রমণের ঘটনা ঘটলে বাংলাদেশের প্রতিষ্ঠানগুলো প্রথমত সেটা অস্বীকার করে। অনেক দিন পরে স্বীকার করলেও বলে যে, এমন কিছু ঘটেনি এবং আমাদের কোনো ক্ষতি হবে না।
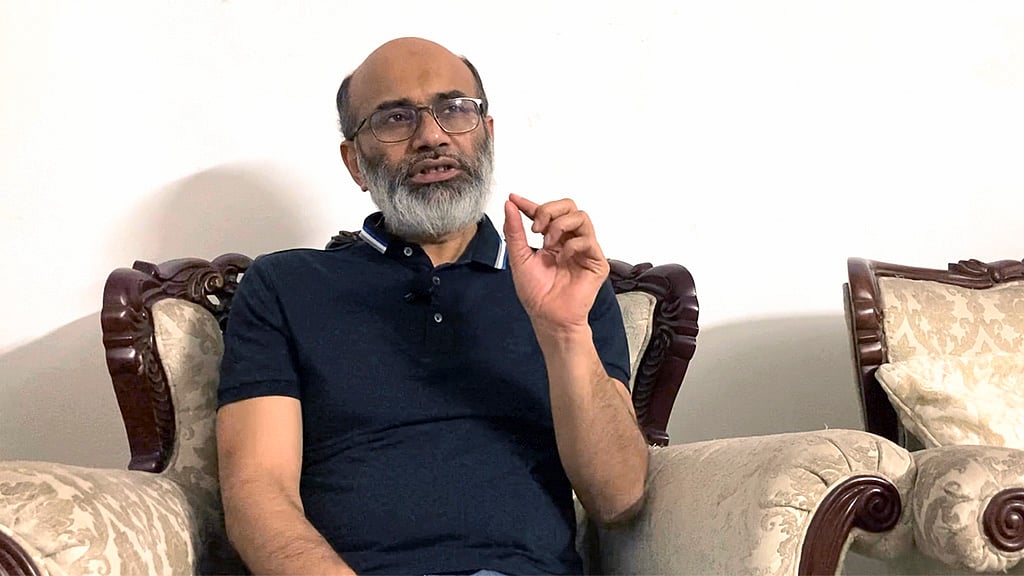
সব সেবা ডিজিটাইজ এবং সবকিছু তথ্যপ্রযুক্তিনির্ভর করার চেষ্টা চললেও এসব ক্ষেত্রে নিরাপত্তার যে ধরনের প্রস্তুতি দরকার, সেটিতে বড় ধরনের ঘাটতি আছে বলে মনে করছেন সাইবার নিরাপত্তাসহ এ খাতে কাজ করা একজন জ্যেষ্ঠ তথ্যপ্রযুক্তিবিদ।
দেশের তথ্যপ্রযুক্তি খাতে প্রায় তিন দশক ধরে কাজ করছেন সুমন আহমেদ সাবির। ইন্টারনেট অবকাঠামো উন্নয়ন, ইন্টারনেট পলিসি প্রণয়ন, সাইবার নিরাপত্তা, ইন্টারনেট গভর্নেন্সসহ সংশ্লিষ্ট বিষয়গুলো তার কাজের সঙ্গে জড়িত।
বিডিনিউজ টোয়েন্টিফোর ডটকম এর সঙ্গে আলাপে ইন্টারনেট বিষয়ক ও প্রযুক্তি সেবা দাতা কোম্পানি ফাইবার অ্যাট হোমের প্রধান প্রযুক্তি কর্মকর্তা সাবির বললেন, আমাদের লক্ষ্য বড়, কিন্তু সেগুলোর দেখভাল করার প্রস্তুতি ‘যথেষ্ট নয়’।
সম্প্রতিই আন্তর্জাতিক অঙ্গনে খবর বেরিয়েছে, লাখ লাখ বাংলাদেশি নাগরিকের তথ্য উন্মুক্ত হওয়ার ঝুঁকিতে ছিল। এমন বাস্তবতায় দেশের সাইবার অবকাঠামো, এর নিরাপত্তা বিধানসহ সংশ্লিষ্ট বিভিন্ন বিষয়ে খোলামেলা কথা বলেন তিনি।
“আমরা চাই নাগরিকরা যেন সেবাগুলো সহজে পান। সে কারণে সেবাগুলো ডিজটাইজ করছি। এর ফলে কাজে গতিশীলতা আসে। সেজন্য সাইবার নিরাপত্তার কথাও আমরা বলছি, ব্যবস্থাও নেওয়া হচ্ছে।”
তাহলে সমস্যা কোথায়?
সুমন বললেন, যে সেবাটিই আমরা ডিজটালি দেওয়ার চেষ্টা করি না কেন, তার “গুরুত্ব অনুসারে সাইবার নিরাপত্তার ব্যবস্থা” করতে হবে।
“আমরা সবাই সাইবার নিরপত্তার কথা অনেকদিন ধরে বলছি, একধরনের নিরাপত্তা ব্যবস্থা নেওয়াও হচ্ছে। কিন্তু যে তথ্যের জন্য যে মাত্রার নিরপত্তা ব্যবস্থা নেওয়া দরকার সে জায়গাটাতে সম্ভবত আমরা ভুল করছি, সেই পরিমানে নিচ্ছি না।”
তার ভাষায়, সাইবার নিরাপত্তা কিন্তু এক দিনের প্রক্রিয়া নয় যে, আমি আজকে নিরাপদ করলাম আর কালকে থেকে তা নিরাপদ হয়ে গেল।
“সাইবার নিরাপত্তা একটি চলমান প্রক্রিয়া। এই প্রক্রিয়ার সঙ্গে আমরা সবাইকে সম্পৃক্ত করতে পারছি না।”
ডিজিটাল সেবার সঙ্গে যারাই জড়িত, তা সে যে পর্যায়েরই হোন না কেন, প্রত্যেকেরেই যার যার কাজের ক্ষেত্র অনুযায়ী সাইবার নিরাপত্তা বিষয়ে জ্ঞান দরকার বলে মনে করেন তিনি।
ডিজিটাল সেবাদাতা প্রতিষ্ঠানের কর্মীদের জন্য “অ্যাওয়ারনেসের জায়গাটি আমরা তৈরি করতে পারছি না। আবার আমরা যারা সেবাটি ব্যবহার করছি, তাদের বেলাতেও সচেতনতা আমরা তৈরি করতে পারছি না।”
এই দুটো গ্যাপের কারণে এই সমস্যাগুলো বারবার ঘটছে।
দায়িত্ব আছে সরকারি, বাণিজ্যিক সব প্রতিষ্ঠানেরই
যতোগুলো সাইবার আক্রমণের ঘটনা ঘটছে, এর সবগুলোই জানা যাচ্ছে পত্রিকা মারফত এবং একে “খুবই দুঃখজনক” বলে নিজের পর্যবেক্ষণের কথা বললেন এই তথ্যপ্রযুক্তিবিদ।
যে প্রতিষ্ঠানে এ ঘটনা ঘটছে, তার এখানে দায়িত্ব আছে - কী ঘটেছে, সেজন্য কী ব্যবস্থা নেওয়া হয়েছে, ভাবষ্যতে যেন এমন ঘটনা আর না ঘটে সেজন্য কোন কোন ব্যবস্থা নেওয়া হচ্ছে সেটি নিজে থেকে জানানো সেই প্রতিষ্ঠানের দায়িত্ব।
বিভিন্ন দেশের একাধিক উদাহরণ টেনে সুমন বললেন, উন্নত সব দেশেই কিন্তু আক্রান্ত প্রতিষ্ঠানটি নিজে থেকে এটা জানায়।
তথ্য বেহাত হলে যাদের তথ্য বেহাত হয়েছে, তাদের প্রত্যেককে জানানো হয় যে কোন কোন তথ্য বেহাত হয়েছে, তাতে কেমন ঝুঁকি আছে এবং ভবিষ্যতের জন্য কোন কোন সাবধানতা অবলম্বন করা দরকার।
অথচ, “আমাদের দেশে এই জিনিসগুলো আমরা দেখি না।”
সাইবার আক্রমণের ঘটনা ঘটলে বাংলাদেশের প্রতিষ্ঠানগুলো প্রথমত সেটা অস্বীকার করে। অনেক দিন পরে স্বীকার করলেও বলে যে, এমন কিছু ঘটেনি এবং আমাদের কোনো ক্ষতি হবে না।
এর ফলে গ্রাহকরা, অনেক ক্ষেত্রেই যাদের ডেটা বেহাত হয়, তারা পুরোপুরি অন্ধকারে থাকেন।
“এখানটায় আমাদের মাইন্ডসেটে বড় পরিবর্তন আনতে হবে।” - বললেন সুমন।
কী করা প্রয়োজন
যে কোনও প্রতিষ্ঠান যদি তথ্যপ্রযুক্তির ব্যবহার করে, তবে সাইবার নিরাপত্তার দৃষ্টিকোণ থেকে প্রতি বছর অন্তত একবার করে হলেও কিছু বাধ্যতামূলক কার্যক্রমের কথা বললেন তিনি।
প্রতি বছর অন্তত একবার সাইবার নিরাপত্তার বিষয়গুলো কর্মীদের জানানো। প্রতিনিয়তই নতুন নতুন হুমকি তৈরি হচ্ছে, ফলে এ বিষয়গুলোয় আপডেটেড থাকা জরুরী।
সাধারণ যে বিষয়গুলো কর্মীরা জানেন, সেগুলোও তারা কাজের ক্ষেত্রে প্রয়োগ করছেন কি না, সেটি যাচাই করা এবং মনে করিয়ে দেওয়া।
অভ্যন্তরীণভাবে একটি অডিট বা যাচাই করা যে, ওপরের দুটি ধাপ পালিত হচ্ছে কি না।
আর যদি আর্থিক প্রতিষ্ঠান বা গুরুত্বপূর্ণ কোনও প্রতিষ্ঠান হয়, তবে থার্ড পার্টির মাধ্যমেও অডিট করা যে নিরাপত্তা ঠিকঠাক আছে কি না।
আর দরকার আইনের প্রয়োগ
কোনো সাইবার আক্রমণের ঘটনায় যথাযথ আইনী ব্যবস্থা নেওয়ার তাগাদা দিলেন এই প্রযুক্তিবিদ।
কোনো ঘটনা ঘটলে তার তদন্ত করা, ত্রুটি থাকলে তা বন্ধ করা, কারো অবহেলা থাকেলে বা অপরাধমূলক কর্মকাণ্ড থাকলে তার বিচার হতে হবে বলে জোর দিলেন তিনি।
“ডিজিটাল সিকিউরিটি অ্যাক্ট করে আমরা অনেক সাংবাদিককে জেলে ভরেছি। কিন্তু, গত ১০ বছরে একটা উদাহরণ দেখান তো, যে ডিজিটাল সিকিউরিটি অ্যাক্ট বা অন্য কোনো আইন ব্যবহার করে করে এই জাতীয় কোনো অপরাধের একজন অপরাধীরও বিচার হয়েছে?”
অবহেলিত সিকিউরিটি অডিট
দেশের সকল আর্থিক প্রতিষ্ঠানে প্রতি বছর আর্থিক অডিট করা হয়।
“এর পেছনে সরকারের রাজস্ব, স্বচ্ছতা বা আর্থিক নিরাপত্তা, যে কারণেই হোক না কেন এই অডিট কিন্তু হয়। ডিজিটাল প্রযুক্তি ব্যবহার করলে সাইবার সিকিউরিটি অডিট করতে হবে।”
সুমন বললেন, সেই অডিটের মাত্রা নির্ভর করবে প্রতিষ্ঠানভেদে। প্রতিষ্ঠানটির ব্যবহৃত তথ্যের আর্থিক গুরুত্ব কত, এবং সামাজিক প্রভাব, রাজনৈতিক প্রভাব- এসবের বিবেচনায় সেই অনুসারে নিরাপত্তা ব্যবস্থা নিতে হবে।
সেটা করা না গেলে ডিজিটাল সেবায় যে তথ্যগুলো যাচ্ছে সেগুলো ঝুঁকির মুখে পড়বে।
“এনআইডির তথ্য কিন্তু গুরুত্বপূর্ণ। যে ওয়েবসাইট এনআইডি ডেটা ব্যবহার করছে তার পর্যাপ্ত নিরাপত্তা ব্যবস্থা আছে কি না সেটা দেখতে হবে এবং তাকে সিকিউরিটি গাইডলাইনও দিতে হবে।”
আর সেটা করা না গেলে এমন ঘটনা ঘটতেই থাকবে।