Published : 10 Aug 2026, 03:44 PM


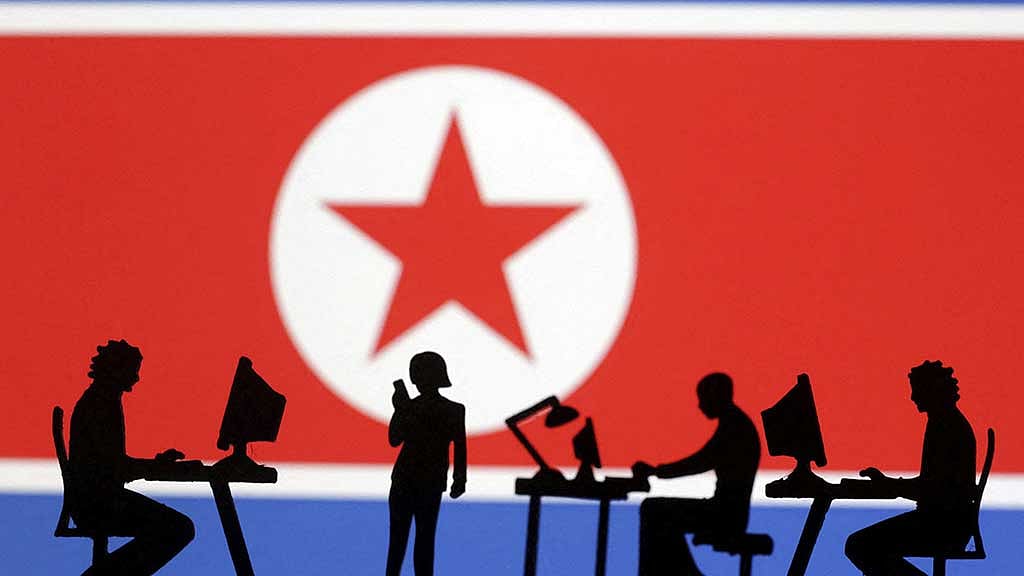
কৃত্রিম বুদ্ধিমত্তা বা এআই প্রযুক্তি ব্যবহার করে সাইবার হামলার নতুন ছক কষছে উত্তর কোরিয়ার এক হ্যাকার গোষ্ঠী।
সম্প্রতি দক্ষিণ কোরিয়াভিত্তিক সাইবার নিরাপত্তা কোম্পানি ‘জেনিয়ান্স’-এর এক প্রতিবেদনে এমন তথ্য উঠে এসেছে।
সাইবার নিরাপত্তা কোম্পানিটির বরাতে রয়টার্স প্রতিবেদনে লিখেছে, উত্তর কোরিয়ার ‘কিমসুকি’ নামের হ্যাকার দল এমন কিছু এআই টুল তৈরি ও প্রয়োজনীয় সফটওয়্যার জোগাড় করেছে, যা দিয়ে সাইবার হামলা স্বয়ংক্রিয় করা, চুরি করা তথ্য বিশ্লেষণ ও নিখুঁতভাবে প্রতারণার ফাঁদ চালানো সম্ভব।
সোমবার জেনিয়ান্স বলেছে, উত্তর কোরিয়ার সরকারঘনিষ্ঠ ‘কিমসুকি’ নিজেদের কম্পিউটারে স্থানীয়ভাবে এআই মডেল চালানো ও পরিচালনার বিভিন্ন অবকাঠামো প্রস্তুত করেছিল।
এর মধ্যে ‘ওলামা’, ‘জিপিটি-ফর-অল’ ও ‘এমস্টি’র মতো টুলের পাশাপাশি তথ্য খুঁজে বের করার প্রযুক্তি ‘রিট্রিভাল অগমেন্টেড জেনারেশন’ বা আরএজি’র প্রমাণ মিলেছে।
কোম্পানিটির ভাষ্য, এসব ব্যবস্থার ফলে হ্যাকারদের আর সংবেদনশীল তথ্য বাইরের কোনো অনলাইন এআই সার্ভারে পাঠাতে হয় না, তারা নিজেদের সিস্টেমেই তা নিরাপদে প্রক্রিয়া করতে পারে।
হ্যাকারদের এ অভিযানের পেছনে থাকা অবকাঠামো থেকে এআই এজেন্ট তৈরির ফ্রেমওয়ার্ক, ভয়েস থেকে লেখায় রূপান্তরের সফটওয়্যার ও ‘কার্সর’-এর মতো এআইচালিত কোডিং টুলও উদ্ধার করেছে জেনিয়্যান্স।
কোম্পানিটি প্রতিবেদনে বলেছে, “প্রাপ্ত তথ্যে ইঙ্গিত মেলে, কিমসুকি কেবল প্রতারণামূলক বার্তা তৈরির কাজেই এআই ব্যবহার করছে না, বরং তারা ম্যালওয়্যার তৈরি, ডেটা বিশ্লেষণ ও সাইবার আক্রমণ স্বয়ংক্রিয় করতে বিভিন্ন এআই মডেলকে যোগ করার মতো সক্ষমতা গড়ে তুলছে।”
জেনিয়ান্স বলেছে, তারা অর্থায়ন ও ক্রিপ্টোকারেন্সি সংক্রান্ত বেশ কিছু প্রতারণামূলক নথি বা ‘ডিকয় ডকুমেন্ট’ খুঁজে পেয়েছে, যেগুলো এআই ব্যবহার করে তৈরি। এসব নথি দেখতে ঠিক আসল বিনিয়োগ সংক্রান্ত প্রতিবেদন বা অফিসিয়াল নথির মতোই নিখুঁত।
তবে সাইবার নিরাপত্তা কোম্পানিটির এসব দাবি রয়টার্স যাচাই করতে পারেনি।
যুক্তরাষ্ট্র ও দক্ষিণ কোরিয়ার কর্তৃপক্ষ ও সাইবার নিরাপত্তা বিশেষজ্ঞরা বলছেন, উত্তর কোরিয়া বছরের পর বছর ধরে গুপ্তচরবৃত্তি, আর্থিক চুরি ও সরকারের রাজস্ব উপার্জনের উদ্দেশ্যে রাষ্ট্রীয় পৃষ্ঠপোষকতাভিত্তিক এসব সাইবার ইউনিট ব্যবহার করে আসছে।
২০২৩ সালে মার্কিন ট্রেজারি বিভাগ ‘কিমসুকি’কে উত্তর কোরিয়া সরকার নিয়ন্ত্রিত একটি সাইবার-গুপ্তচর গোষ্ঠী হিসেবে চিহ্নিত করে তাদের ওপর নিষেধাজ্ঞা আরোপ করে।
মার্কিন প্রশাসনের দাবি ছিল, পিয়ংইয়ংয়ের কৌশলগত লক্ষ্য পূরণে গোয়েন্দা তথ্য সংগ্রহের কাজ করে আসছে হ্যাকার দলটি।