Published : 20 Aug 2026, 12:54 PM


সাম্প্রতিক সময়ে অনেকেই অ্যাকাউন্টে পাসকি যোগ করার তাগিদ বা পরামর্শ পেয়ে থাকতে পারেন। দীর্ঘদিনের পরিচিত পাসওয়ার্ড ব্যবস্থার নানা সীমাবদ্ধতা ও ঝুঁকি থাকলেও পাসকি এনেছে নিরাপত্তা।
সব ওয়েবসাইটে এখনও এর ব্যবহার চালু না হলেও পুরানো ব্যবস্থার তুলনায় পাসকি সবদিক থেকেই এগিয়ে। তবে পাসকি ব্যবহারে কিছু বিষয় বুঝে রাখা জরুরি।
প্রযুক্তি সংবাদের সাইট এনগ্যাজেট প্রতিবেদনে লিখেছে, মনে রাখা কোনো শব্দ বা সংখ্যার বদলে নির্দিষ্ট ডিভাইস বা সফটওয়্যারের ওপর নির্ভরশীল পাসকি। ফলে যেখানে পাসকি সংরক্ষণ করছেন, সেখান থেকে যেন ভুলবশত লকআউট না হয়ে যান সেদিকে বাড়তি নজর রাখতে হবে।
পাশাপাশি, বন্ধু বা পরিচিত কারও সঙ্গে সাধারণ পাসওয়ার্ডের মতো সহজে পাসকি শেয়ার করাও সম্ভব নয়। এরপরও অধিকাংশ ব্যবহারকারীর জন্য পাসওয়ার্ডের চেয়ে পাসকি ব্যবহার বেশি নিরাপদ ও সুবিধাজনক, বিশেষ করে যারা এখনও পাসওয়ার্ড ম্যানেজার ব্যবহার করছেন না।
পাসকি কীভাবে কাজ করে তা একবার বুঝে নিলে দৈনন্দিন লগইনের ঝামেলা অনেকটাই কমে আসবে। পাসকি কোথায় ও কীভাবে সংরক্ষণ করছেন সেটি গুরুত্বপূর্ণ। অধিকাংশ শীর্ষস্থানীয় অপারেটিং সিস্টেম ও পাসওয়ার্ড ম্যানেজারগুলো বর্তমানে পাসকি সুবিধা সমর্থন করছে।
পাসওয়ার্ড বনাম পাসকি: সুবিধায় কে এগিয়ে?
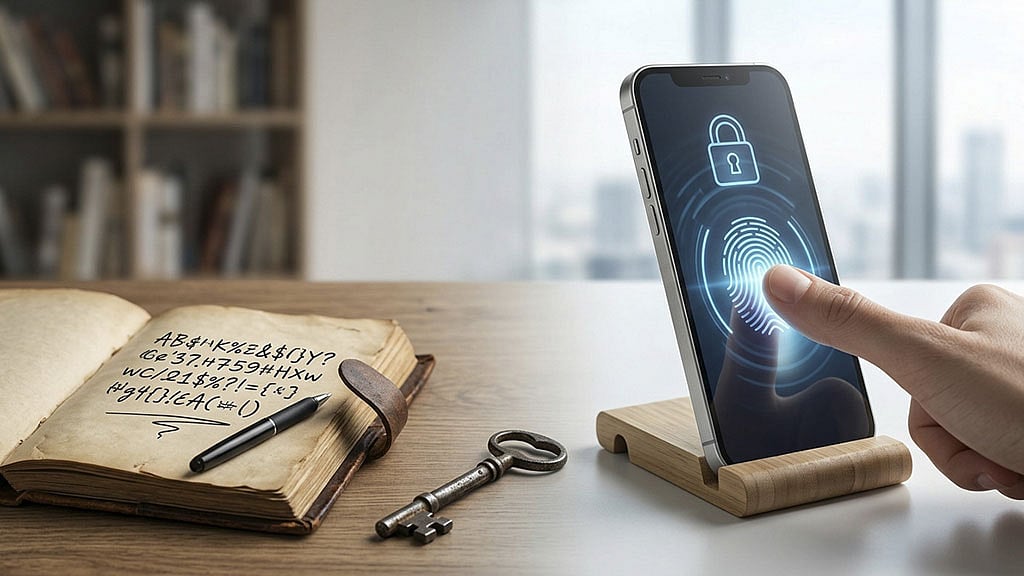
পাসওয়ার্ড ও পাসকির মধ্যে মূল পার্থক্য বুঝতে প্রথমে জানতে হবে দুটি প্রযুক্তি কীভাবে কাজ করে। পাসওয়ার্ড হচ্ছে নির্দিষ্ট কিছু বর্ণ বা সংখ্যার ‘গোপন কোড’, যা ব্যবহারকারীর অ্যাকাউন্টের মালিকানা যাচাই করে।
সুরক্ষার স্বার্থে কোনো ওয়েবসাইটিই সরাসরি লেখা আকারে এ পাসওয়ার্ড সংরক্ষণ করে না। এর বদলে বিশেষ গাণিতিক উপায়ে পাসওয়ার্ডটিকে এনক্রিপ্ট করে এলোমেলো কোডে রূপান্তর করা হয়, যাকে বলে ‘হ্যাশ’।
পরবর্তীতে ব্যবহারকারী সঠিক পাসওয়ার্ড দিলে ওয়েবসাইট সেটি তাদের ডেটাবেইসে থাকা হ্যাশের সঙ্গে মিলিয়ে দেখে ব্যবহারকারীকে প্রবেশাধিকার দেয়। সুরক্ষার মাত্রা বাড়াতে এ হ্যাশের সঙ্গে অতিরিক্ত র্যান্ডম ডেটা যোগ করা হয়, যা ‘সল্টিং’ নামে পরিচিত।
অন্যদিকে, পাসকি ব্যবহারের জন্য ব্যবহারকারীকে কোনো কোড বা লেখা মনে রাখতে হয় না। এ প্রযুক্তি দুটি চাবির ওপর ভিত্তি করে তৈরি। একটি ‘পাবলিক কি’, যা ওয়েবসাইট সংরক্ষণ করে এবং অন্যটি ‘প্রাইভেট কি’, যা ব্যবহারকারীর নির্দিষ্ট ডিভাইসে সংরক্ষিত থাকে।
ব্যবহারকারী যখন কোনো অ্যাকাউন্টে প্রবেশ করতে যান তখন ওয়েবসাইটটি ডিভাইসে থাকা পাসকির মাধ্যমে পরিচয় নিশ্চিত করতে বলে। এ প্রাইভেট কি’টি ব্যবহারকারীর মোবাইল বা কম্পিউটারের নিরাপদ স্টোরেজে সংরক্ষিত থাকে ও ফেইস আইডি, ফিঙ্গারপ্রিন্ট বা ‘উইন্ডোজ হ্যালো পিন’-এর মতো বায়োমেট্রিক ব্যবস্থার মাধ্যমে আনলক করতে হয়।
ফলে বায়োমেট্রিক সুবিধা ব্যর্থ হলে ডিভাইসের মূল পিন নম্বরটি ছাড়া ব্যবহারকারীকে বাড়তি কিছু মনে রাখার প্রয়োজন পড়ে না।
প্রাইভেট ও পাবলিক কি’র বিষয়টি একটি তালাবদ্ধ মেইলবক্স বা চিঠির বাক্সের সঙ্গে তুলনা করলে সহজে বোঝা যায়। চিঠির বাক্সের বাইরের অংশটি ‘পাবলিক কি’, যেখানে যে কেউ চিঠি বা আবেদন ফেলতে পারে।
তবে সেই বাক্সটি খুলে চিঠি বের করে স্বাক্ষর বা উত্তর দেওয়ার অনুমতি কেবল আসল মালিকের ‘প্রাইভেট কি’র কাছেই থাকে। বাইর থেকে মেইলবক্স দেখে কি’র রূপ কেমন তা যেমন বোঝার উপায় নেই, পাসকিও ঠিক সেভাবেই কাজ করে। ডিভাইস নিরাপত্তা ও ‘ফিশিং’ ঠেকানো ব্যবস্থা থাকায় কোনো ভুয়া ওয়েবসাইট বা হ্যাকার তা চুরি করতে পারে না।
এ কারণে কম্পিউটার বা স্মার্টফোনে শক্তপোক্ত স্ক্রিন লক ব্যবহার করা জরুরি। বায়োমেট্রিক ব্যবস্থা নিরাপত্তা ও স্বাচ্ছন্দ্যের মেলবন্ধন হলেও ডিভাইসের আনলক পিন যদি ‘১২৩৪’-এর মতো সহজ হয় তবে সুরক্ষিত বিভিন্ন লগইন ব্যবস্থাও ঝুঁকির মুখে পড়তে পারে।
পাসওয়ার্ডের যেসব দুর্বলতা সমাধান করে ‘পাসকি’
পাসওয়ার্ড ব্যবস্থার বেশ কিছু সীমাবদ্ধতা বছরের পর বছর ধরে রয়েছে। প্রতিটি সেবার জন্য আলাদা ও শক্তিশালী পাসওয়ার্ড মনে রাখা কঠিন হওয়ায় অধিকাংশ মানুষই একই পাসওয়ার্ড বারবার বিভিন্ন সাইটে ব্যবহার করেন।
সাইবার অপরাধীরা চতুরতার সঙ্গে ভুয়া ওয়েবসাইট তৈরি করে ব্যবহারকারীদের কাছ থেকে পাসওয়ার্ড হাতিয়ে নেয়। এ ছাড়া ডেটাবেইসে সংরক্ষিত পাসওয়ার্ড এনক্রিপ্ট করা থাকলেও সাইবার আক্রমণের মুখে ডেটা চুরি হলে হ্যাকাররা তা ডিকোড বা ব্যবহারের পথ খুঁজে নেয়।
বিভিন্ন পাসওয়ার্ড ম্যানেজার এসব সমস্যার কিছুটা সমাধান করলেও তা পুরোপুরি ত্রুটিমুক্ত নয়। এতে দুর্বল পাসওয়ার্ড জমা রাখা সম্ভব, ভুলবশত ভুয়া ওয়েবসাইটে পাসওয়ার্ড পেস্ট হয়ে যেতে পারে বা ব্যবহারকারী নিজেই তাদের মূল ‘মাস্টার পাসওয়ার্ড’ ভুলে যেতে পারেন।
পাসকি এসব সমস্যার স্থায়ী সমাধান দিতে পারে। যেমন–
● স্বয়ংক্রিয় সুরক্ষা: পাসকিতে দুর্বল বা সহজে অনুমান করা যায় এমন কোড তৈরির কোনো সুযোগ নেই। কারণ তা শুরু থেকেই সর্বোচ্চ নিরাপত্তামান ধরে রেখে তৈরি হয়।
● ফিশিং ঠেকানো: পাসকি সরাসরি নির্দিষ্ট ওয়েবসাইটের ডোমেইনের সঙ্গে যুক্ত থাকে। ফলে ভুলবশত কোনো ভুয়া বা ক্ষতিকর ওয়েবসাইটে ঢুকলেও সেখান থেকে পাসকি চুরির সুযোগ থাকে না।
● একই কোড বারবার ব্যবহারে বাধা: পাসকি পুনরায় ব্যবহার করা সম্ভব নয়, যা অ্যাকাউন্ট সুরক্ষায় বাড়তি নিশ্চয়তা দেয়।
● বহুমাত্রিক নিরাপত্তা: এ প্রযুক্তি একই সঙ্গে ‘ব্যবহারকারীর বিশ্বস্ত ডিভাইস’ ও ‘ডিভাইসের পিন বা বায়োমেট্রিক তথ্য’ যাচাই করে। ফলে ‘টু-ফ্যাক্টর অথেন্টিকেশন’-এর ঝামেলা অনেকটাই কমে যায়।
কোনো সাইবার হামলার ক্ষেত্রে পাসকি থেকে তথ্য চুরির কোনো ঝুঁকি থাকে না। কারণ ওয়েবসাইটে সংরক্ষিত ‘পাবলিক কি’ আগে থেকেই সবার জন্য উন্মুক্ত, যা দিয়ে ব্যবহারকারীর ডিভাইসের কোনো ক্ষতি করা সম্ভব নয়।