









বিশ্বব্যাপী সাইবার হামলার শিকার কোম্পানি, হাসপাতাল, স্কুল
যুক্তরাষ্ট্রের জাতীয় গোয়েন্দা সংস্থার (এনএসএ) তৈরি বলে ধারণা করা একটি হ্যাকিং টুল ব্যবহার করে বিশ্বব্যাপী বড় ধরনের সাইবার হামলা চালানো হয়েছে।
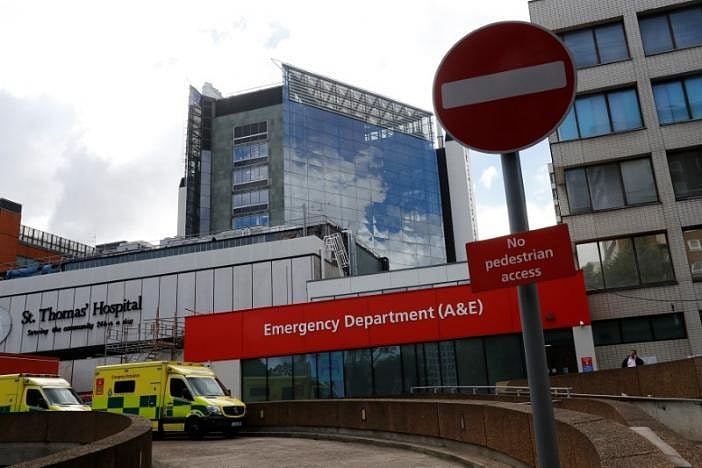
এতে ব্রিটেনের স্বাস্থ্য ব্যবস্থা ও বিশ্বব্যাপী মালামাল পরিবহনকারী কোম্পানি ফেডএক্সসহ প্রায় ১০০টি দেশের লাখখানেক কম্পিউটার ক্ষতিগ্রস্ত হয়েছে।
ইনভয়েস, জব অফার, নিরাপত্তা সতর্কতা এবং অন্যান্য বৈধ ফাইলের ছদ্মবেশে স্প্যাম ইমেইলে যুক্ত করা ম্যালওয়ারে মাধ্যমে সাইবার চাঁদাবাজরা কম্পিউটার ব্যবহারকারীদের ফাঁদে ফেলছে।
ওই ম্যালওয়ারটি একটি র্যানসমওয়্যার, যা আক্রান্ত কম্পিউটারের সব তথ্য এনক্রিপ্ট করে তথ্য ফিরে পেতে চাইলে ৩০০ থেকে ৬০০ ডলার লাগবে বলে দাবি করে।
নিরাপত্তা গবেষকরা জানিয়েছেন, ফাঁদে পড়া কিছু কম্পিউটার ব্যবহারকারী ডিজিটাল মুদ্রা বিটকয়েনের মাধ্যমে দাবিকৃত অর্থ পরিশোধ করেছে বলে তারা দেখেছেন। তবে ওই সাইবার চাঁদাবাজদের কতো পরিমাণ অর্থ দেওয়া হয়েছে তার পরিমাণ জানাতে পারেননি তারা।
নিরাপত্তা সফটওয়্যার নির্মাণকারী প্রতিষ্ঠান আভাস্ট এর গবেষকরা জানিয়েছেন, তারা ৯৯টি দেশের ৫৭ হাজার কম্পিউটার আক্রান্ত হতে দেখেছেন, যাদের মধ্যে রাশিয়া, ইউক্রেইন এবং তাইওয়ানের কম্পিউটারই সবচেয়ে বেশি।
শনিবার এশিয়ার দেশগুলোতে বড় ধরনের কোনো সাইবার হামলার ঘটনা ঘটেনি বলে জানা গেছে। কিন্তু এই অঞ্চলের কর্মকর্তারা পরীক্ষানিরীক্ষা করে দেখছেন এবং ক্ষয়ক্ষতির পুরো বিবরণ পেতে কিছুটা সময় লাগবে বলে ধারণা করা হচ্ছে।
চীনের রাষ্ট্রীয় বার্তা সংস্থা সিনহুয়া জানিয়েছে, কিছু মাধ্যমিক স্কুল ও বিশ্ববিদ্যালয় সাইবার হামলাটির শিকার হয়েছে, তবে বিস্তারিত আর কিছু জানানো হয়নি।
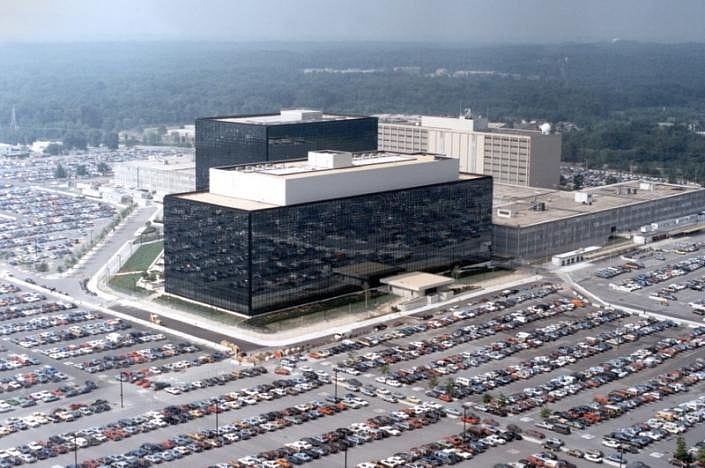
যুক্তরাষ্ট্রের ন্যাশনাল সিকিউরিটি এজেন্সির (এনএসএ) সদরদপ্তর। রয়টার্স
আন্তর্জাতিক মালামাল পরিবহনকারী কোম্পানি ফেডএক্স জানিয়েছে, তাদের বেশ কয়েকটি ইউন্ডোজ কম্পিউটারও আক্রান্ত হয়েছে।
মূলত ইউরোপকে লক্ষ্য করে চালানো এই সাইবার হামলায় যুক্তরাষ্ট্র-ভিত্তিক বহুজাতিক প্রতিষ্ঠানগুলো কম আক্রান্ত হয়েছে বলে জানিয়েছেন নিরাপত্তা সফটওয়্যার নির্মাণকারী কোম্পানি সিম্যানটেকের গবেষণা ব্যবস্থাপক বিক্রম ঠাকুর।
হামলাকারী হ্যাকাররা প্রকাশ্যে এসে হামলার দায় স্বীকার করেনি। অন্য কোনোভাবেও তাদের শনাক্ত করা যায়নি।
এ থেকে ধারণা করা হচ্ছে, তারা এনএসএ-র ‘ইটার্নাল ব্লু’ নামের কোডকে ‘ওয়ার্মে’ পরিণত করে ছেড়ে দিয়েছে। ‘ওয়ার্ম’ নিজে নিজে ছড়িয়ে পড়ার সক্ষমতা সম্পন্ন ম্যালওয়্যার।
গত মাসে শ্যাডো ব্রোকার্স্ নামের একটি গোষ্ঠী ‘এটার্নাল ব্লু’ কোডটি প্রকাশ করেছিল বলে জানিয়েছে বেশ কয়েকটি বেসরকারি সাইবার নিরাপত্তা ফার্মের গবেষকরা। অনেকগুলো হ্যাকিং টুলের সঙ্গে এটার্নাল ব্লু-ও ছেড়েছিল শ্যাডো ব্রোকার। এটার্নাল ব্লু যুক্তরাষ্ট্রের জাতীয় গোয়েন্দা সংস্থার বলে জানিয়েছিল তারা।
“সাইবার কমিউনিটি বিশ্বব্যাপী চালানো যতগুলো রানসামওয়্যার হামলা দেখেছে সেগুলোর মধ্যে এটি অন্যতম বৃহত্তম,” বলেছেন সাইবার হামলার হুমকি বিষয়ে প্রতিষ্ঠান স্প্লুঙ্ক এর পরিচালক রিচ বার্গার।