Published : 29 Sep 2024, 02:51 PM


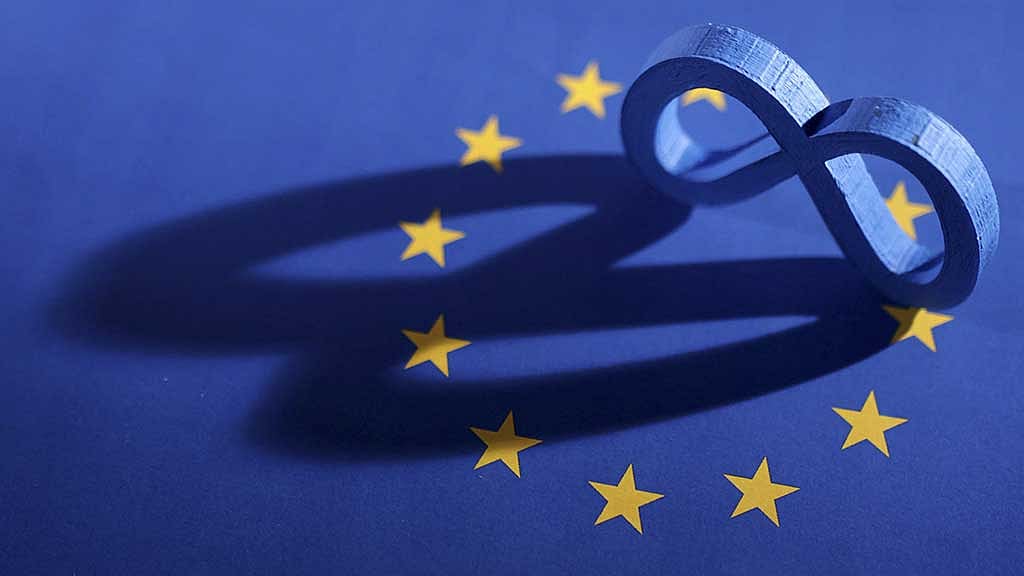
ইউরোপীয় ইউনিয়নের পাসওয়ার্ড আইন লঙ্ঘনের দায়ে সম্প্রতি ফেইসবুকের মূল প্রতিষ্ঠান মেটাকে ৯ কোটি ১০ লাখ ইউরো জরিমানা করেছে সংস্থাটির ডেটা প্রোটেকশন কমিশন (ডিপিসি)।
কোম্পানিটির অভ্যন্তরীণ সিস্টেমে অসাবধানতাবশত নির্দিষ্ট ব্যবহারকারীর পাসওয়ার্ড সংরক্ষণের বিষয়ে এক তদন্তের আওতায় এই পদক্ষেপ নিয়েছে কমিশন, যেখানে ব্যবহারকারীর পাসওয়ার্ড সরাসরি টাইপ আকারে সংরক্ষিত ছিল, মানে ওইসব পাসওয়ার্র্ড এনক্রিপশনের মাধ্যমে সুরক্ষিত ছিল না।
ঝুঁকিতে থাকা ব্যবহারকারীর সংখ্যা প্রকাশ করতে ব্রিটিশ দৈনিক ইনডিপেন্ডেন্ট ‘মিলিয়নস’ শব্দটি ব্যবহার করেছে, যার মানে সংখ্যাটি ১০ লাখ থেকে কয়েক কোটি পর্যন্ত হতে পারে।
কিছু ব্যবহারকারীর পাসওয়ার্ড সংরক্ষণ করার বিষয়ে ২০১৯ সালে আয়ারল্যান্ডের ডেটা সুরক্ষা কমিশনকে (ডিপিসি) জানায় মেটা। এরপর তদন্ত শুরু হয় এ নিরাপত্তা ঝুঁকি নিয়ে। সে সময় ব্যবহারকারীদের পাসওয়ার্ড বাইরের কোনো পক্ষের কাছে যায়নি।
মেটার ইউরোপীয় ইউনিয়নের ‘জেনারেল ডেটা প্রোটেকশন রেগুলেশন জিডিপিআর’ নিয়মের বিভিন্ন লঙ্ঘন খুঁজে পেয়েছে সংস্থাটি, যার মধ্যে রয়েছে ডেটা লঙ্ঘন বিষয়ে কমিশনারকে জানাতে ব্যর্থ হওয়া, ডেটা লঙ্ঘন নথিভুক্ত করতে ব্যর্থ হওয়া, বিভিন্ন পাসওয়ার্ড সুরক্ষায় যথাযথ ব্যবস্থা না নেওয়া ও ব্যবহারকারীর পাসওয়ার্ডের প্রাইভেসির জন্য যথাযথ সাংগঠনিক ব্যবস্থা প্রয়োগ না করার মতো বিষয়।
ডিপিসি’র ডেপুটি কমিশনার গ্রেহাম ডয়েল বলেন, “কমিশনের নিয়মের আওতায় এটি গৃহীত যে, ব্যবহারকারীর পাসওয়ার্ড পাঠযোগ্যভাবে সংরক্ষণ করা কোনোভাবেই উচিত নয়। কারণ, এই ধরনের তথ্যে প্রবেশের মাধ্যমে যে কারো ব্যক্তিগত তথ্য অপব্যবহারের ঝুঁকি থাকে।”
“অবশ্যই মনে রাখতে হবে যে, ব্যবহারকারীদের পাসওয়ার্ড অনেক বেশি সংবেদনশীল। কারণ, এর মাধ্যমে যে কেউ ব্যবহারকারীদের সামাজিক যোগাযোগ মাধ্যম অ্যাকাউন্টে প্রবেশ করতে পারে।”