












মার্কিন বায়োটেক কোম্পানি থেকে বেহাত ৬৯ লাখ গ্রাহকের তথ্য
যুক্তরাষ্ট্রভিত্তিক কোম্পানিটি বলেছে, ফাঁস হওয়া তথ্যের মধ্যে রয়েছে গ্রাহকের ‘ফ্যামিলি ট্রি’, জন্ম সাল ও ভৌগলিক অবস্থানের মতো বিষয়গুলো।
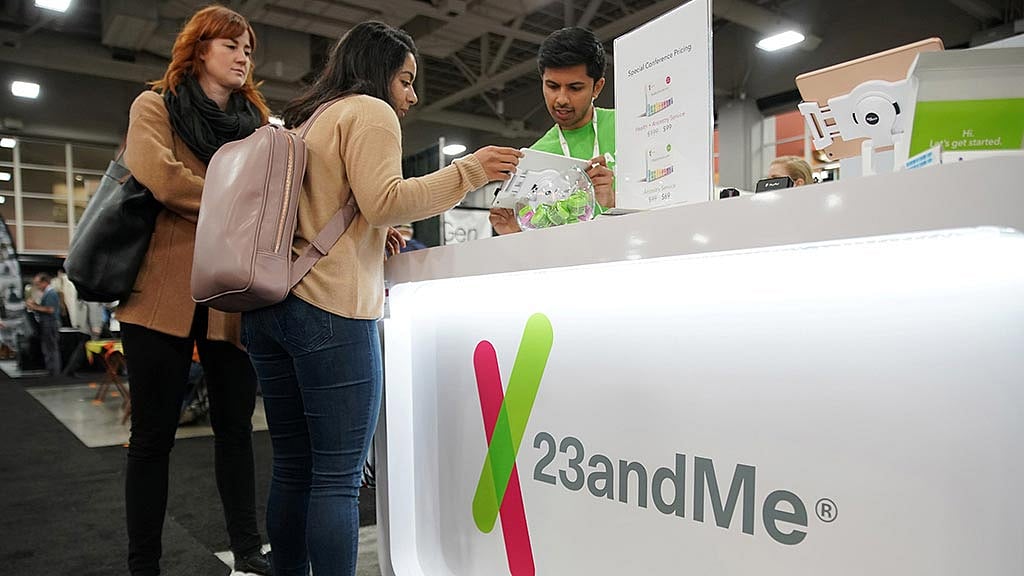
ব্যবহারকারীদের পুরনো পাসওয়ার্ড ব্যবহার করে বায়োটেক কোম্পানি ‘২৩অ্যান্ডমি’র ৬৯ লাখ গ্রাহকের ব্যক্তিগত তথ্যে প্রবেশাধিকার পেয়েছে হ্যাকাররা।
যুক্তরাষ্ট্রভিত্তিক কোম্পানিটি বলেছে, ফাঁস হওয়া তথ্যের মধ্যে রয়েছে গ্রাহকের ‘ফ্যামিলি ট্রি’, জন্ম সাল ও ভৌগলিক অবস্থানের মতো বিষয়গুলো।
বিবিসি বলছে, বেশ কয়েক সপ্তাহ ধরে পর্যালোচনা চালানোর পর অবশেষে আক্রান্ত গ্রাহকের এ সংখ্যা প্রকাশ করেছে ২৩অ্যান্ডমি। এতে দেখা যায়, কোম্পানির অর্ধেকের বেশি গ্রাহকই এ সাইবার আক্রমণের শিকার।
তবে, চুরি করা ডেটায় গ্রাহকের ডিএনএ বিষয়ক তথ্য নেই।
পূর্বসূরি খোঁজার উদিয়ময়ান খাতের অন্যতম পরিচিত নাম হল ২৩অ্যান্ডমি। কোম্পানির বিভিন্ন সেবার মধ্যে রয়েছে ডিএনএ পরীক্ষা, পূর্বসূরি বিশ্লেষণ ও বিশেষায়িত স্বাস্থ্য পরীক্ষার মতো বিষয়গুলো।
দক্ষিণ স্যান ফ্রানসিস্কোভিত্তিক বায়োটেক কোম্পানিটির দাবি, এ সাইবার আক্রমণে কোম্পানির সিস্টেম হ্যাকিংয়ের শিকার না হলেও অপরাধীরা আগের কোনো সাইবার আক্রমণে বেহাত হওয়া ইমেইল ও পাসওয়ার্ডের সুযোগ নিয়ে কোম্পানির ১৪ হাজার (শূন্য দশমিক এক শতাংশ) গ্রাহকের অ্যাকাউন্টে লগইন করেছে।
এ ঘটনা নিয়ে প্রথম প্রতিবেদন প্রকাশ করেছে প্রযুক্তিবিষয়ক সাইট টেকক্রাঞ্চ। এতে উল্লেখ করা হয়, কোম্পানি স্বীকার করেছে যে অ্যাকাউন্টে প্রবেশ করার মাধ্যমে হ্যাকাররা ব্যবহারকারীর বংশগতিবিষয়ক প্রোফাইলের তথ্য থাকা বেশ কিছু নথি চুরি করেছে।
অপরাধীরা কেবল ওই ডেটাই ডাউনলোড করেনি বরং কোম্পানির ওয়েবসাইটে থাকা ফ্যামিলি ট্রি সংশ্লিষ্ট অন্যান্য ব্যবহারকারীর ব্যক্তিগত তথ্যও ডাউনলোড করেছিল।
চুরি করা ডেটার মধ্যে রয়েছে গ্রাহকদের নাম, কীভাবে একজন ব্যক্তি অন্যের সঙ্গে সম্পর্কিত এমনকি কিছু ক্ষেত্রে তাদের জন্মসাল, লোকেশন, ছবি, ঠিকানা ও আত্মীয়দের ডিএনএ’র শতকরা হারও।
টেকক্রাঞ্চের প্রতিবেদন অনুযায়ী, হ্যাকাররা ফ্যামিলি ট্রি’র তথ্য থেকে প্রায় ১৪ লাখ অন্যান্য গ্রাহকের তথ্যে প্রবেশাধিকার পেয়েছে, যার মধ্যে রয়েছে তাদের নাম ও আত্মীয়তার সম্পর্কের লেবেলও।
সম্প্রতি এক হ্যাকিং ফোরামে আক্রমণে বেহাত হওয়া ডেটার একটি অংশ প্রচার করা হয়, যে তালিকায় নাম রয়েছে ইহুদি পূর্বপুরুষ থাকা ব্যক্তিদের। এর পরপরই তাদেরকে লক্ষ্য করে আক্রমণ চালানোর শঙ্কা বেড়েছে।
তবে, ওই প্রচার করা ডেটার কোনো ক্রেতা আছে কি না বা অপরাধীরা এগুলো ব্যবহার করেছে কি না, তার কোনো প্রমাণ এখনও মেলেনি।
সাইবার নিরাপত্তা কোম্পানি ‘সাইবারসেইফ’-এর সিইও অজ অ্যালাশে বলেন, ২৩অ্যান্ডমি’র ঘটনাটি ‘সাধারণ জনগণের জন্য সাইবার নিরাপত্তা বাড়ানোর গুরুত্ব’ বাড়িয়ে দিয়েছে।
“দূর্বল নিরাপত্তা ব্যবস্থাযুক্ত অ্যাকাউন্ট, যেখানে দূর্বল পাসওয়ার্ড থাকার পাশাপাশি দুই স্তরের যাচাইকরণ ব্যবস্থা নেই, সেগুলোর স্পর্শকাতর ডেটা বেহাত হওয়ার বড় ঝুঁকি আছে।” --বলেন তিনি।
২৩অ্যান্ডমি বলেছে, তারা এখন আইন মেনে সকল আক্রান্ত গ্রাহকদের বিষয়টি জানাচ্ছে। এমনকি তাদেরকে পাসওয়ার্ড পরিবর্তনে বাধ্য করার পাশাপাশি অ্যাকাউন্টের নিরাপত্তা ব্যবস্থা উন্নত করার পেছনেও কাজ করছে কোম্পানিটি।