









অনলাইনে হ্যাকাররা বেচছে মিসাইলের ব্লুপ্রিন্ট: তদন্তে নেটো
রুশ ও ইংরেজি ভাষার ফোরামগুলোতে ১৫ বিটকয়েন দামে ৮০ গিগাবাইট চোরাই ফাইল বিক্রির চেষ্টা করছে হ্যাকাররা, এর মধ্যে আছে ক্ষেপণাস্ত্রের নকশাও।
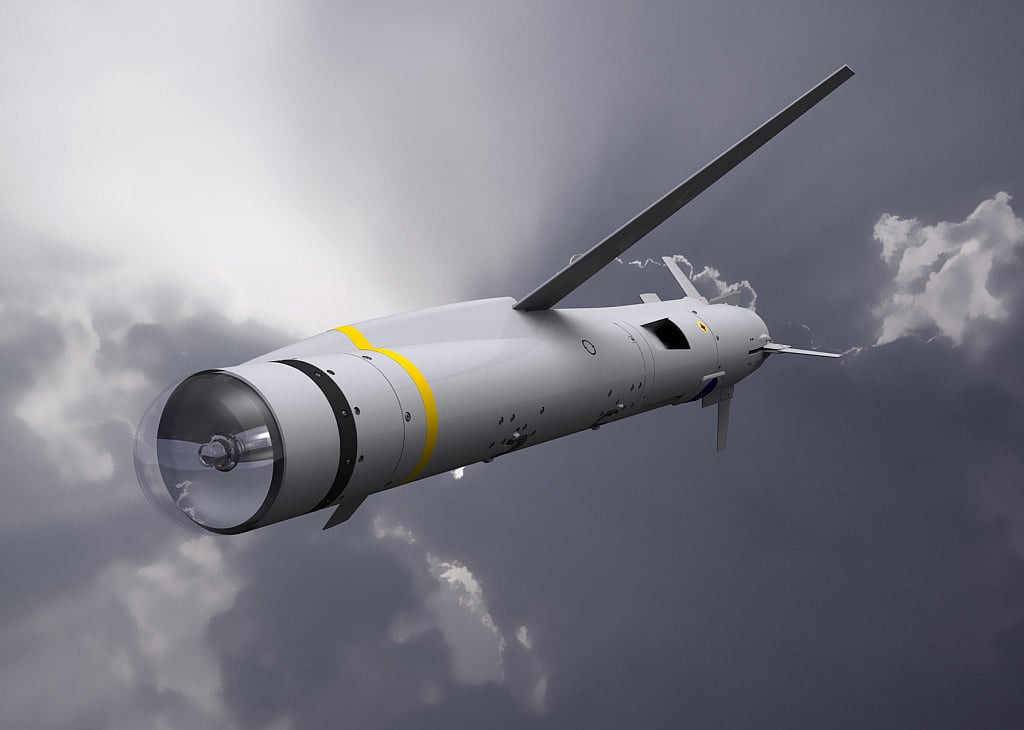
ইউরোপের এক প্রভাবশালী ক্ষেপণাস্ত্র নির্মাতার গোপন সামরিক নথি চুরি করে অনলাইনে বিক্রি করছে একদল হ্যাকার।
ইউক্রেইন যুদ্ধে নেটোর মিত্রদের ব্যবহৃত মিসাইলের মূল নকশাও আছে এর মধ্যে। ঘটনা তদন্তে মাঠে নেমেছে আন্তর্জাতিক এ সামরিক জোট।
বিবিসি জানিয়েছে, রুশ ও ইংরেজি ভাষার ফোরামগুলোতে ১৫ বিটকয়েন দামে ৮০ গিগাবাইট চোরাই ফাইল বিক্রির চেষ্টা করছে হ্যাকাররা। নাম-পরিচয় গোপন রেখে অন্তত একজন ক্রেতা ফাইলগুলো কিনেছেন বলে দাবি তাদের।
‘এমবিডিএ মিসাইল সিস্টেমস’ স্বীকার করেছে, বিক্রির জন্য অনলাইনে ওঠা ফাইলগুলোর মধ্যে তাদের নথিপত্রও আছে। তবে হ্যাকারদের হাতে থাকা ক্লাসিফায়েড ফাইলগুলোর কোনোটিই তাদের নয় বলে সমরাস্ত্র নির্মাতা এ কোম্পানির ভাষ্য।
ফ্রান্সভিত্তিক এ কোম্পানির দাবি, নথিপত্র চুরি হয়েছে একটি এক্সটার্নাল হার্ড ড্রাইভ থেকে। আর হ্যাকিংয়ের ঘটনাটি ঘটেছে ইতালিতে।
ক্ষেপণাস্ত্র নির্মাতার গোপন ডেটা বেহাত হওয়ার এই ঘটনায় তদন্তে নেমেছে নেটো। জোটের এক মুখপাত্র বলেছেন, “এমবিডিএ’র কাছ থেকে চুরি যাওয়া নথি নিয়ে যে দাবি করা হচ্ছে তা বিচার বিশ্লেষণ করে দেখছি আমরা। তবে নেটোর কোনো নেটওয়ার্ক ক্ষতিগ্রস্ত হওয়ার কোনো ইঙ্গিত আমরা এখনো পাইনি।”
চোরাই নথিপত্র বিক্রির জন্য অনলাইনে প্রচারণা চালাচ্ছে হ্যাকাররা। ফাইলের বর্ণনায় তারা বলছে, “গোপন সামরিক প্রকল্পে অংশ নেওয়া কোম্পানির কর্মীদের স্পর্শকাতর তথ্য-উপাত্ত আছে এতে”।
এ ছাড়াও ওই ৮০ গিগাবাইট ফাইলের মধ্যে ‘নকশার নথিপত্র, নকশার ছবি, প্রেজেন্টেশন, ভিডিও, ছবি, চুক্তিপত্র’ এবং অন্যান্য কোম্পানির সঙ্গে যোগাযোগের প্রমাণও আছে বলে দাবি হ্যাকারদের।
বিক্রির জন্য অনলাইনে তোলা ফাইলের নমুনা হিসেবে ৫০ মেগাবাইট বিনামূল্যে সরবরাহ করছে হ্যাকাররা। বিবিসি জানিয়েছে, এর মধ্যে ‘নেটো কনফিডেনশিয়াল’, ‘নেটো রেস্ট্রিক্টেড’ এবং আনক্লাসিফায়েড কন্ট্রোল্ড ইনফর্মেশন’ হিসেবে চিহ্নিত নথিপত্র আছে।
৫০ মেগাবাইটের নমুনা ফাইল ছাড়াও আরও কিছু ফাইল ইমেইলের মাধ্যমে বিবিসিকে সরবরাহ করেছে হ্যাকাররা; যার মধ্যে দুটি ফাইল ‘নেটো সিক্রেট’ হিসেবে চিহ্নিত।
অভ্যন্তরীণ নথিপত্রের গুরুত্ব ভেদে গোপনতার মাত্রা নির্ধারণ করে নেটো। এর মধ্যে দ্বিতীয় সর্বোচ্চ পর্যায়ের নথিপত্রকে চিহ্নিত করা হয় ‘নেটো সিক্রেট’ হিসেবে। বিবিসি জানিয়েছে, এ পর্যায়ের নথিপত্র ফাঁস হলে তা নেটোর জন্য বড় ক্ষতির কারণ হতে পারে।
তবে নথিপত্রগুলো একাধিক উৎস থেকে এসেছে কি না, সে বিষয়ে কিছু বলেনি হ্যাকাররা।
এর একটিতে ২০২০ সালে এস্তোনিয়ার আকাশে যুক্তরাষ্ট্রের বিমানবাহিনীর একটি স্কোয়াড্রনের ‘গোয়েন্দা নজরদারি মিশনের’ বিস্তারিত রয়েছে। তবে হ্যাকারদের কাছ থেকে পাওয়া ওই ফাইলটির নির্ভরযোগ্যতা স্বাধীনভাবে যাচাই করতে পারেনি বিবিসি।
ফাইলে ওই কথিত মিশনের কেন্দ্রীয় ব্যক্তির কল লগ, পুরো নাম, ফোন নম্বর এবং জিপিএস ডেটা আছে বলে জানিয়েছে এ ব্রিটিশ সংবাদমাধ্যম।
এক সাবেক নেটো কর্মকর্তা বিবিসিকে বলেছেন, “নেটোতে অনেক কিছুই বাড়তি শ্রেণীবিন্যাস করা হয়; কিন্তু, এই লেবেলগুলোর গুরুত্বও আছে। তথ্যের মূল উৎস থেকেই লেবেল জুড়ে দেওয়া হয় এবং ‘নেটো সিক্রেট’ হালকাভাবে প্রয়োগ করা হয় না।
“আসলে এটা এমন ধরনের তথ্য যা নেটো চায় না যে জনসাধারণ জানুক,” যোগ করেন তিনি।
হ্যাকাররা যে ফাইলগুলো বিক্রির চেষ্টা করছে তার বেশিরভাগ ২০১৭ থেকে ২০২০ সালের হওয়ায়, ফাইলগুলো ‘ডিক্লাসিফায়েড’ বা জনসাধারণের জন্য উন্মুক্ত হওয়ার সম্ভাবনা কম বলে মনে করেছেন তিনি।
এছাড়া, হ্যাকারদের সরবরাহ করা নমুনা ফাইলে একটি প্রেজেন্টেশন ছিল। বিবিসি জানিয়েছে, প্রেজেন্টেশনের ফাইল দেখে মনে হচ্ছে ‘কমন অ্যান্টি-এয়ার মডুলার মিসাইল’-এর অভ্যন্তরীণ যন্ত্রাংশ ও কার্যপ্রণালীর ব্যাখ্যা দেওয়া হয়েছে সেখানে।
‘স্কাই সেবার’ প্রতিরক্ষা ব্যবস্থার অংশ হিসেবে সম্প্রতি একটি ‘কমন অ্যান্টি-এয়ার মডুলার মিসাইল’ সিস্টেম পোল্যান্ডে পাঠানো হয়েছে এবং মিসাইল সিস্টেমটি সক্রিয়ভাবেই ব্যবহৃত হচ্ছে সেখানে।
কোম্পানির নথিপত্র ফাঁস হওয়ার ঘটনা স্বীকার করলেও, তার মধ্যে গুরুত্বপূর্ণ কিছু নেই বলে দাবি করছে এমবিডিএ মিসাইল সিস্টেমস।
তারা বলছে, “কোম্পানির অভ্যন্তরীণ যাচাইরকরণ ব্যবস্থা ইঙ্গিত করছে যে অনলাইনে যে ডেটা পাওয়া যাচ্ছে, তা ক্লাসিফায়েড বা স্পর্শকাতর কিছু নয়।”
অন্যদিকে বিবিসি জানিয়েছে, এমবিডিএর কাছ থেকে চুরি হওয়া নথিপত্রের মধ্যে কিছু চিহ্নিত করা হয়েছে, ‘প্রকাশ করা যাবে না বা নকল করা যাবে না’ লেবেল দিয়ে।
এমবিডিএ মিসাইল সিস্টেমস-এর যাত্রা শুরু হয়েছে ২০০১ সালের ডিসেম্বর মাসে। ফ্রান্স, ইতালি এবং যুক্তরাজ্যের কয়েকটি ক্ষেপণাস্ত্র নির্মাতা একজোট হয়ে এ কোম্পানি প্রতিষ্ঠা করেছিল।