








এনএফসিতেও ‘বাগ’
নিয়ার ফিল্ড কমিউনিকেশন (এনএফসি) ব্যবহারে লেনদেন প্রক্রিয়ায় বেশকিছু বাগ খুঁজে পেয়েছেন সাইবার নিরাপত্তা বিশেষজ্ঞরা। এই বাগগুলো ব্যবহার করে এনএফসি ব্যবহারকারীদের ডিভাইসের সব ডেটা হাতিয়ে নেওয়া সম্ভব।
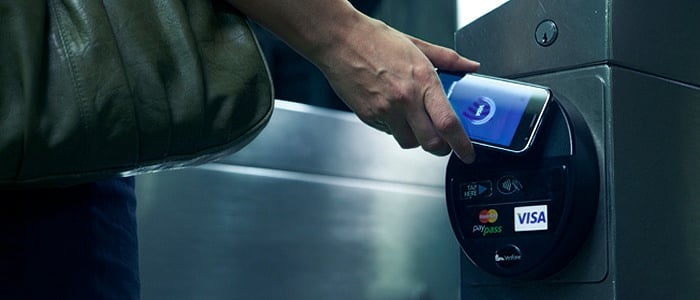
এনএফসি পেমেন্ট সিস্টেমে কেনাকাটার সময় পেমেন্ট টার্মিনালের সঙ্গে নিজের হ্যান্ডসেট স্পর্শ করেই পণ্য ও সেবার মূল্য পরিশোধ করতে পারেন ক্রেতারা।
এক প্রতিবেদনে বিবিসি জানিয়েছে, জাপানের টোকিওতে প্রযুক্তিপণ্য নির্মাতা হিউলেট প্যাকার্ড (এইচপি) আয়োজিত ‘মোবাইল পন২ওউন’ (Mobile Pwn2Own) প্রতিযোগিতায় এনএফসি প্রযুক্তির এই দুর্বলতা তুলে ধরেন নিরাপত্তা বিশেষজ্ঞরা।
প্রতিযোগিতায় গবেষক ও ডেভেলপাররা বিভিন্ন বাগের সুযোগ নিয়ে আইফোন ৫এস, স্যামসাং গ্যালাক্সি এস৫, এলজি নেক্সাস ৫ এবং অ্যামাজন ফায়ারফোন হ্যাক করে ডিভাইসগুলোর দুর্বলতা তুলে ধরেন।
অনাবিষ্কৃত বাগ ব্যবহার করে সুযোগ ডিভাইসগুলো অ্যাকসেস করার জন্য পুরস্কার হিসেবে ছিল ৪ লাখ ২৫ হাজার ডলারের পুরস্কার। প্রতিযোগিতার অংশ হিসেবে নিরাপত্তা বিশেষজ্ঞদেরকে ‘টার্গেট’ হিসেবে ছিল আইফোন, ব্ল্যাকবেরি জি৩০, অ্যামাজন ফায়ারফোন ও গুগল নেক্সাস ৭-সহ মোট ৮টি আলাদা ডিভাইস।
দুই দিনব্যাপী প্রতিযোগিতার প্রথম দিনেই বিভিন্ন সফটওয়্যার বাগ ব্যবহার করে মোট পাঁচটি ডিভাইসের নিয়ন্ত্রণ নিয়ে দেখিয়েছে ৫টি প্রতিযোগী দল। এরমধ্যে এনএফসি সংযোগের বাগ ব্যবহার করে ‘টার্গেট ফোন’ থেকে নিজেদের ইচ্ছে মতো ডেটা সংগ্রহ করতে সমর্থ হয়েছে ৩টি দল।
আর সাইবার নিরাপত্তা বিশেষজ্ঞদের আক্রমণের মুখে ব্যর্থ হয়েছে আইফোন ৫এস, গ্যালাক্সি এস৫, এলজি নেক্সাস ৫ এবং অ্যামাজন ফায়ার ফোন।
স্মার্টফোনগুলোর দুর্বলতা সম্পর্কে নির্মাতা প্রতিষ্ঠানগুলোকে এর মধ্যেই জানানো হয়েছে জানিয়েছে বিবিসি।