













ব্যাংকে সাইবার হামলা: ইউক্রেইনে সতর্কতা
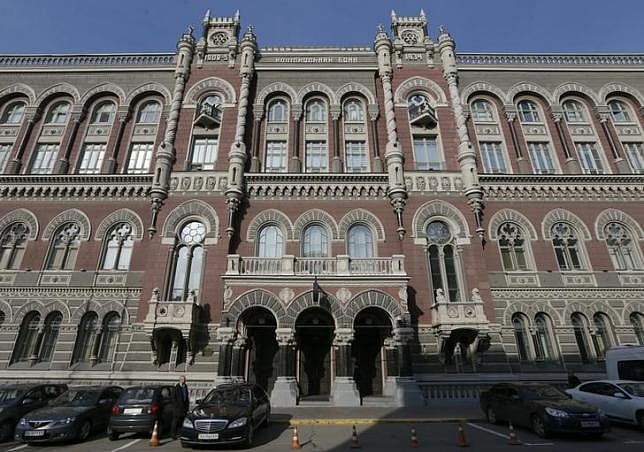
ইউক্রেইনের একটি ব্যাংক থেকে হ্যাকারদের অর্থ চুরির চেষ্টার প্রেক্ষিতে এপ্রিলে দেশটির কেন্দ্রীয় ব্যাংক ঋণদাতাদের প্রতি ব্যাংকের নিরাপত্তা ব্যবস্থা পর্যালোচনা করার আহ্বান জানিয়েছেন।
সুইফট লেনদেন ব্যবস্থায় জালিয়াতির মাধ্যমে এই অর্থ চুরির চেষ্টা চালানো হয়েছিল, গোপন এক বার্তায় এমনটা জানার খবর প্রকাশ করেছে রয়টার্স।
২৮ এপ্রিল এই সতর্কতা জারী করা হয়। তবে ঠিক কোন ব্যাংকে এই সাইবার হামলা করা হয় তা চিহ্নিত করা যায়নি এবং তা সফল হয়েছে কিনা তাও জানা যায়নি। কিন্তু এই হামলার সঙ্গে চলতি বছর ফেব্রুয়ারিতে বাংলাদেশ ব্যাংকের ৮.১ কোটি ডলার চুরির মিল রয়েছে বলে জানা যায়।
চুরির সঙ্গে জড়িত অপরাধীরা বিশ্বব্যাপী ব্যবহৃত সুইফট নিরাপদ মেসেজিংয়ের মাধ্যমে অর্থ চুরি করছে। একই ঘটনা এর আগে ইকুয়েডর এবং ভিয়েতনামেও ঘটেছে। তবে, তাৎক্ষণিকভাবে সুইফটের মুখপাত্র এই ব্যাপারে কোনো মন্তব্য করতে রাজি হননি।
সতর্কবার্তায় ইউক্রেইনের কেন্দ্রীয় ব্যাংক জানায় সুইফট হ্যাকারদের নির্দিষ্ট কিছু বৈশিষ্ট্য সম্পর্কে সচেতন থাকার পরামর্শ দিয়েছে। হ্যাকাররা যে সব প্রতারণা বার্তা প্রেরণ করে বাংলাদেশ ব্যাংক থেকে যে উপায়ে অর্থ চুরি করে তা থেকেও সাবধান থাকার পরামর্শ দেন। ইউক্রেইনের ডেপুটি গভর্নর স্বাক্ষরিত এক নোটিশে বলা হয় “আমরা আপনাদের জানাতে চাচ্ছি যে একটি অনুরূপ ঘটনা ইউক্রেইনের একটি ব্যাংকের সঙ্গে ঘটেছে।"
সুইফট-এর নতুন নিরাপত্তার সঙ্গে নিজেদের পরিচিত হওয়ার পরামর্শ দিয়েছে তারা। এ ছাড়াও অ্যান্টিভাইরাস সুরক্ষা আপডেট রাখতে এবং সুইফট নেটওয়ার্ক যে আইটি সিস্টেমের সঙ্গে যুক্ত তার সেটিংগুলো পরীক্ষা করার পরামর্শ দেওয়া হয়েছে।
ইউক্রেইনিয়ান কেন্দ্রীয় ব্যাংকের প্রেস এই নোটিশে পাঠানো তথ্য নিশ্চিত করে কিন্তু এই ব্যাপারে বিস্তারিত কিছু বলতে রাজি হয়নি।