













হ্যাকের শিকার জেনডেস্ক প্রধান
প্রযুক্তি সহায়তাদাতা প্রতিষ্ঠান জেনডেস্ক-এর প্রধান নির্বাহী মিকেল সওয়েন-এর টুইটার অ্যাকাউন্ট হ্যাকের শিকার হয়েছে।
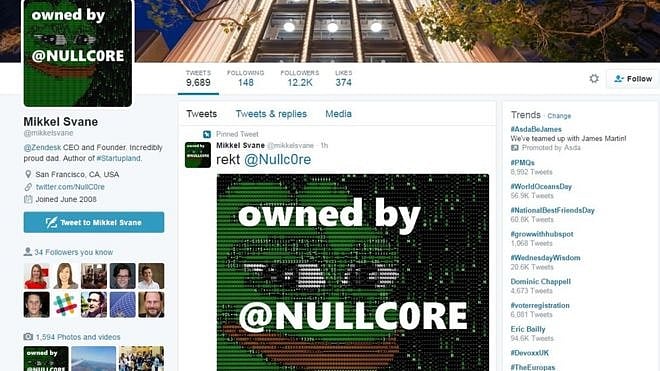
হ্যাককৃত অ্যাকাউন্টটির আইডি ছবি পরিবর্তন করে কার্টুনের ছবি দেওয়া হয়। সামাজিক যোগাযোগ মাধ্যম ফেইসবুকের প্রতিষ্ঠাতা মার্ক জাকারবার্গ, গায়ক কেইথ রিচার্ডস, কেটি পেরি এবং বন আইভার এবং মডেল কাইলি জেনার-এর টুইটার অ্যাকাউন্টে এ ধরনের আক্রমণের পর এবার শিকার হলেন স্ওয়েন। সবগুলো ঘটনাই শেষ এক মাসের মধ্যে ঘটেছে।
বিবিসিকে জেনডেস্ক-এর একজন মুখপাত্র জানিয়েছেন, “এটি একটি বিচ্ছিন্ন ঘটনা, যার শিকার হয়েছে মাত্র একটি ব্যক্তিগত টুইটার অ্যাকাউন্ট।” তিনি আরও বলেন, “জেনডেস্কের কোনো সিস্টেম বা অ্যাকাউন্টে প্রবেশ করা হয়নি। আমরা দ্রুতই সমস্যাটি ধরতে পারি এবং শিকার হওয়া অ্যাকাউন্টটির নিরাপত্তা নিশ্চিত করি।”
স্যান ফ্রানসিসকোভিত্তিক প্রতিষ্ঠানটি তাদের গ্রাহকদের ফোনের এবং ইমেইলভিত্তিক গ্রাহক সম্পর্কবিষয়ক সেবাদানের জন্য সফটওয়্যার তৈরি করে থাকে। তাদের ভাষ্যমতে, এটি ‘সবথেকে কঠোর’ নিরাপত্তা দিয়ে থাকে। যদিও হ্যাকের ঘটনাটি তাদের অন্যান্য তথ্যসমূহকে হুমকির মুখে ফেলেছে এমন কোনো আভাস পাওয়া যায়নি, তবে ঘটনাটি অত্যন্ত 'বিব্রতকর'।
জেনডেস্ক-এর গ্রাহকদের মধ্যে রয়েছে দি এনএইচএস, ল’ওরিয়াল এবং ভোডাফোন। উল্লেখ্য, ২০১৩ সালে জেনডেস্ক একবার হ্যাক হয়, তখন কিছু গ্রাহকের ইমেইল অ্যাড্রেস এবং আরও কিছু তথ্য চুরি যায়। প্রতিষ্ঠানটি ইতোমধ্যে স্ওয়েনের অ্যাকাউন্টটি উদ্ধার করেছে।
টুইটার তাদের ব্যবহারকারীদের সতর্কতা অবলম্বনের তাগিদ দিয়েছে। টুইটারের একজন মুখপাত্র বলেন, “আরও কিছু অনলাইন সেবাদানকারী প্রতিষ্ঠানেরও শেষ কয়েক সপ্তাহে লক্ষাধিক অ্যাকাউন্টের পাসওয়ার্ড চুরি যেতে দেখা গেছে।” তিনি আরও বলেন, “আমরা টুইটারের জন্য গ্রাহকদের মৌলিক এবং শক্তিশালী পাসওয়ার্ড ব্যবহার করার পরামর্শ দেই।”
সাম্প্রতিক সময়ের আলোচিত অ্যাকাউন্ট হ্যাকের ঘটনাগুলোর মধ্যে রয়েছে ইউএস ন্যাশনাল ফুটবল লিগ (এনএফএল), ব্যান্ড টেনাশাস ডি, গায়িকা লানা ডেল রে, গায়ক কোডি উইলসন, র্যাপার ড্রেক, নেটফ্লিক্স উপস্থাপিকা চেলসি হ্যান্ডলার, দি বিটল্স ব্যান্ডের গিটারিস্ট প্রয়াত জর্জ হ্যারিসন, প্রয়াত অভিনেতা রায়ান ডান প্রমুখের অ্যাকাউন্ট হ্যাক।
কয়েকজন নিরাপত্তা বিশেষজ্ঞ ধারণা করছেন, আক্রমণগুলো ২০১২ সালের নিরাপত্তা ফাঁটলের সূত্র ধরে সাম্প্রতিক সময়ে লিঙ্কডইন লগইন তথ্য ফাঁসের সঙ্গে সম্পর্কযুক্ত। হ্যাকাররা সম্ভবত ক্রস-রেফারেন্সিং পদ্ধতি ব্যবহার করে অন্য সামাজিক যোগাযোগ প্ল্যাটফর্মের আইডি হ্যাক করছে।
ইউনিভার্সিটি অফ সারে-এর অধ্যাপক অ্যালান উডওয়ার্ড বলেছেন, “আমাদের অনেকেই মনে করছে, এই ঘটনা আমাদের দেখিয়ে দিচ্ছে যে ব্যবহারকারীরা কতটা অনিয়মিতভাবে তাদের পাসওয়ার্ড পরিবর্তন করে থাকে এবং কী পরিমান একই পাসওয়ার্ড ব্যবহার করে।”
টুইটার তাদের ব্যবহারকারীদের জন্য ২০১৫ সাল থেকে দ্বি-স্তরের অথেনটিকেশন পদ্ধতি চালু করেছে, যেখানে ব্যবহারকারীর লগইন-এর সময় তাদের ফোনে পাঠানো একটি কোড টাইপ করতে হয়। কিন্তু অনেক ব্যবহারকারীই এই অতিরিক্ত নিরাপত্তা গ্রহণ করতে চায়নি। অধ্যাপক উডওয়ার্ড বলেন, “টুইটারের পক্ষে এর থেকে বেশি কিছু করার নেই। সমস্যার সৃষ্টি হতেই থাকবে যতদিন না আমরা পাসওয়ার্ড পদ্ধতি থেকে বের হতে পারব, যা তাড়াতাড়ি হচ্ছে না”, যোগ করেন তিনি।