












‘মাকতুব’ ম্যালওয়্যার জানে আপনার অবস্থান
ব্যাপকভাবে প্রচারিত ভুয়া একটি ইমেইল মানুষের ডাক সংক্রান্ত ঠিকানাকে একটি বিপজ্জনক র্যানসমওয়্যারের সঙ্গে সংযুক্ত করে দেয়, সম্প্রতি এমন তথ্যই দিয়েছেন একজন নিরাপত্তা গবেষক।
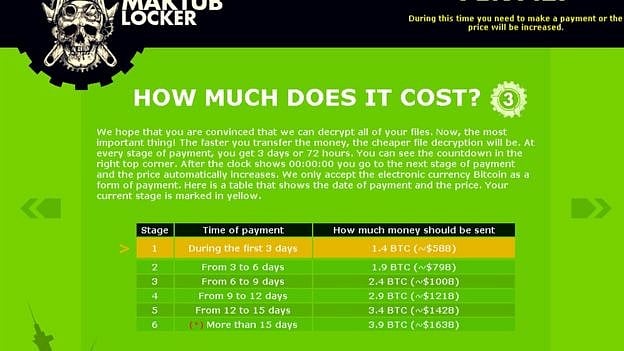
যুক্তরাষ্ট্রের ব্লু কোট সংস্থার অ্যান্ড্রু ব্র্যান্ডট জানান “মাকতুব” নামের র্যানসমওয়্যারটি আক্রান্ত ব্যক্তির তথ্য সংকেতায়িত করে এবং তথ্যগুলোকে ঠিক করে দেওয়ার জন্য অর্থ দাবী করে।
বিবিসি জানিয়েছে, ভুয়া মেইলটি প্রাপকদেরকে বলে, তাদের যুক্তরাজ্যের বিভিন্ন ব্যবসায় ১০০ পাউন্ড ঋণ রয়েছে এবং চালানটি ছাপানোর জন্য একটি লিঙ্ক এ প্রবেশ করতে বলে। আর এই লিঙ্কটিই আসলে মালওয়্যার। বিবিসির একজন প্রতিবেদকের কাছেও মেইলটি আসে বলে জানানো হয়।
এটা কয়েক সেকন্ডের মধ্যেই ছড়িয়ে পড়ে। সতর্কবাণী বার্তাটি যতক্ষণে পর্দায় ভেসে ওঠে ততক্ষণে কম্পিউটারের সবকিছুর অর্থ এটি পরিবর্তন করে দেয়। এটি “স্ম্যাশ এন্ড গ্র্যাব” এর একটি ডেস্কটপ সংস্করণ বলেও জানান ব্র্যান্ডট।
মাকতুব আক্রান্তকারীর খরচকেও ধীরে ধীরে বাড়িয়ে দেয়, যেটা বিটকয়েন দিয়ে পরিশোধ করতে হয়। ম্যালওয়্যার নিয়ে কাজ করা একটি ওয়েবসাইট জানিয়েছে প্রথম তিন দিন এটা ১.৪ বিটকয়েন দাবী করে যার মূল্য প্রায় ৫৮০ মার্কিন ডলার। এর মধ্যে মুক্তিপণ পরিশোধ না করলে তৃতীয় দিনের পরে তা বেড়ে দাঁড়ায় ১.৯ বিটকয়েন যার মূল্য প্রায় ৭৯০ মার্কিন ডলার।
ভুয়া মেইলটির লক্ষনীয় বৈশিষ্ট্য হচ্ছে এটা শুধু আক্রান্তকারীর নামই নয়, তার বাসার ঠিকানাশুদ্ধ জেনে যায়। বিবিসি কর্মীসহ অনেকেই লক্ষ্য করেছে ঠিকানাগুলো খুবই সঠিক। কিভাবে তারা ঠিকানাটা সংগ্রহ করছে ব্যপারটি এখনও পরিষ্কার নয় বলে জানায় লন্ডন বিশ্ববিদ্যালয়ের একজন সাইবার নিরাপত্তা বিশেষজ্ঞ। তথ্যগুলো হয়ত কোনো নম্বর অথবা ডেটাবেইজ থেকে আসে তবে এর উৎস নির্ণয় করা কঠিন।
যুক্তরাজ্যের জালিয়াতি ও সাইবার অপরাধ দমন বিভাগের কাছে মানুষ এ ব্যপারে বিস্তারিত জানতে চাইলে তাদেরকে সতর্ক করা হয়। কোনো অবস্থাতেই যাতে মানুষ ভুয়া এই মেইলের লিঙ্কে প্রবেশ না করে এবং লিঙ্কটাকে যাতে মুছে ফেলা হয়, এমন পরামর্শই দেওয়া হয়েছে।