













বাড়ছে গাড়ি হ্যাকিং
চলতি সপ্তাহের বৃহস্পতিবার এফবিআই এবং ন্যাশনাল হাইওয়ে ট্রাফিক সেইফটি অ্যাডমিনস্ট্রেশন (এনএইচটিএসএ) এক সরকারি সংবাদ বিবৃতিতে জানিয়েছে, বিভিন্ন মোটর গাড়ি হ্যাকিংয়ের কবলে পড়ার ঘটনা দিন দিন বাড়ছে।
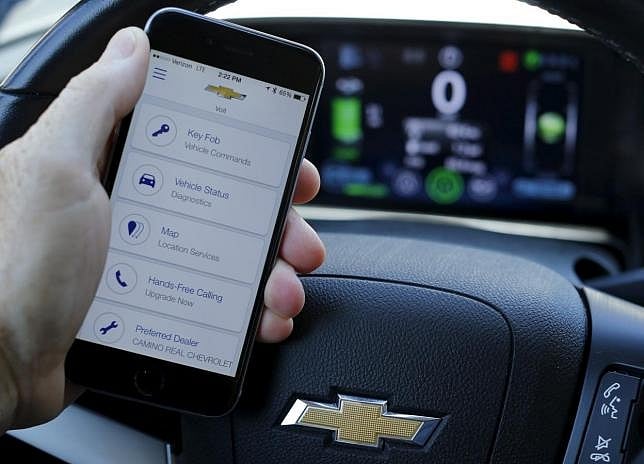
রয়টার্স জানিয়েছে, তারা এ বিবৃতিতে সতর্ক করে বলেছেন, “সাধারণ জনগণ ও গাড়ি নির্মাতাদের আধুনিক গাড়ি প্রযুক্তির ক্ষেত্রে সাইবার নিরাপত্তা সম্পর্কে সচেনতা বাড়াতে সতর্ক করা হচ্ছে।”
গাড়ি হ্যাকিং সম্পর্কে প্রথম সতর্কতা হিসেবে একটি ম্যাগাজিন প্রতিবেদন করার পর, ২০১৫ সালের জুলাই মাসে অটোমোবাইল প্রতিষ্ঠান ফিয়াট ক্রাইসলার যুক্তরাষ্ট্রে ব্যবহৃত তাদের ১৪ লাখ গাড়িতে পুনরায় সফটওয়্যার ইনস্টল করে।
এ ছাড়াও ২০১৫ সালে জেনারেল মোটর্স একটি স্মার্টফোন অ্যাপে নিরাপত্তাবিষয়ক আপডেট আনে। আপডেট দেওয়া না হলে এই অ্যাপ দিয়ে হ্যাকাররা হাইব্রিড বৈদ্যুতিক শেভ্রোলে ভোল্ট গাড়ির ইঞ্জিন চালু এবং গাড়ির দরজা খোলার মত কিছু কাজের নিয়ন্ত্রণ নিতে পারত।
২০১৫ সালের জানুয়ারিতে বিএমডব্লিউ জানিয়েছে, প্রতিষ্ঠানটি ২২ লাখ গাড়ি নিরাপত্তা ব্যবস্থা সংশোধন করেছে, যেগুলোর রিমোটচালিত দরজা হ্যাকাররা খুলতে পারার আশংকা ছিল।
এফবিআই তার বিবৃতিতে বলেছে, "হ্যাকিংয়ের সব ঘটনাই নিরাপত্তার ঝুঁকির জন্যই ঘটে তা নয়। যেমন অনেক সময় আক্রমণকারী নিজেই গাড়ির নিয়ন্ত্রণ জোর করে নিতে পারে। তবে, ব্যবহারকারীদের উচিত হ্যাকিংয়ের ঝুঁকি কমাতে নিরাপত্তার জন্য যথাযথ পদক্ষেপ নেওয়া।”
২০১৫ সালের জুলাই মাসে এনএইচটিএসএ-এর প্রশাসক মার্ক রোজকাইন্ড সংবাদকর্মীদের জানিয়েছিলেন, গাড়ি হ্যাকিং সমস্যা খুব দ্রুত সমাধানে নির্মাতাদের চেষ্টা করতে হবে।
এদিকে যুক্তরাষ্ট্রভিত্তিক দুটি গাড়ির প্রধান বাণিজ্যিক সমিতি- দ্য অ্যালায়েন্স অফ অটোমোবাইল ম্যানুফ্যাকচারার্স এবং অ্যাসোসিয়েশন অফ গ্লোবাল অটোমেকারস, ২০১৫ সালে ইনফরমেশন শেয়ারিং অ্যান্ড অ্যানালাইসিস সেন্টার নামে একটি গ্রুপ খুলেছে। সেখানে গাড়ি হ্যাকিংয়ের ঝুঁকি সম্পর্কে তথ্য এবং এর আশঙ্কা সম্পর্কে তথ্য পাওয়া যাবে।
এফবিআই সতর্ক করে জানিয়েছে, অপরাধীরা বিভিন্নভাবে অনলাইনের মাধ্যমে গাড়ি হ্যাকিং করতে পারে। “অনলাইনে গাড়ির বৈধ সফটওয়্যার খুঁজছে এমন ব্যবহারকারীকে নকল ইমেইল বা ওয়েব সাইটের লিঙ্ক পাঠিয়ে ধোঁকা দেওয়া হয়”, বক্তব্য মার্কিন গোয়েন্দা সংস্থাটির।