












পাসওয়ার্ড নিরাপদে রাখত না ভিটেক
ডেটাবেইসে গ্রাহকদের পাসওয়ার্ড নিরাপদভাবে সংরক্ষণ করত না খেলনা নির্মাতা ভিটেক —জানিয়েছেন নিরাপত্তা বিশেষজ্ঞরা। নভেম্বরে সাইবার আক্রমণের শিকার হয়েছে প্রতিষ্ঠানটি।
এক প্রতিবেদনে বিবিসি জানিয়েছে, সাইবার আক্রমণে ভিটেক থেকে ৬০ লাখেরও বেশি শিশুর অ্যাকাউন্টের ডেটা হাতিয়ে নিয়েছে হ্যাকাররা।
নিরাপত্তা বিশেষজ্ঞরা জানিয়েছেন, গ্রাহক পাসওয়ার্ড নিরাপদে রাখার যে প্রচলিত প্রক্রিয়াগুলো রয়েছে, তার কোনোটিই ঠিকমতো প্রয়োগ করেনি ভিটেক। অন্যদিকে সোমবার গ্রাহকদের কাছে পাঠানো এক মেইলে ভিটেক দাবি করেছে, তাদের পাসওয়ার্ডগুলো এনক্রিপ্টেড অবস্থায় ছিল, তবে হ্যাকাররা তা ডিক্রিপ্ট করে ফেলেছে এমন আশঙ্কা করছেন তারা।
সাইবার নিরাপত্তা সংস্থা ট্রেন্ড মাইক্রো-এর নিরাপত্তা গবেষক রিক ফার্গুসন জানান, ভিটেক তাদের ডেটাবেইসে সঠিকভাবে গ্রাহক পাসওয়ার্ড সংরক্ষণ করত না এবং প্রতিষ্ঠানটি গ্রাহকদের নিরাপত্তা প্রশ্ন এবং উত্তরও ‘প্লেইন টেক্সট’ হিসেবে জমা রাখত।
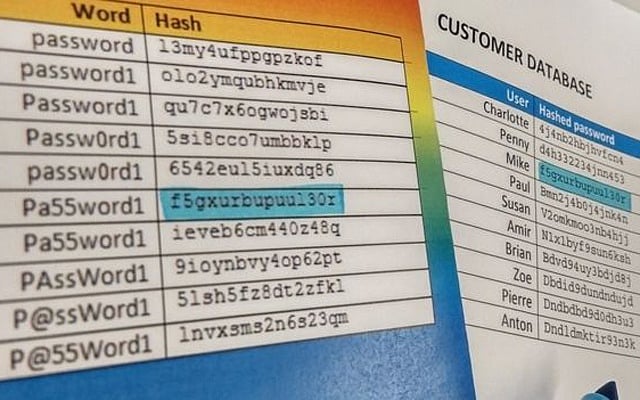
নিরাপদ ওয়েবসাইটগুলো গ্রাহক পাসওয়ার্ড কখনই পাঠযোগ্য ফরম্যাটে সংরক্ষণ করে না। এক্ষেত্রে তারা হ্যাশ এবং কোড সমন্বিত গাণিতিক অ্যালগরিদম ব্যবহার করে। সাইটে শুধু গ্রাহক পাসওয়ার্ডের ‘হ্যাশ’ সংরক্ষিত থাকে। পরে যখন ব্যবহারকারী নিজ পাসওয়ার্ড টাইপ করেন, তখন টাইপ করা ওই পাসওয়ার্ডের হ্যাশ এবং ওয়েবসাইটের ডেটাবেইসে সংরক্ষিত হ্যাশ মিলে গেলে ব্যবহারকারী সাইটে প্রবেশ করতে পারেন।
ভিটেক যে পাসওয়ার্ড হ্যাশ প্রক্রিয়ায় সংরক্ষণ করত না, তা নয়। কিন্তু তারা বিষয়টিকে জটিল না করে সহজ করে রেখেছিল। ফলে গ্রাহক পাসওয়ার্ড হাতিয়ে নিতে খুব একটা বেগ পেতে হয়নি হ্যাকারদের।
এ প্রসঙ্গে ফার্গুসন বলেন, “ভিটেক গ্রাহকদের পাসওয়ার্ড ‘হ্যাশ’ করতে দুর্বল অ্যালগরিদম ব্যবহার করেছিল। প্রায় এক দশক ধরে এমডি৫ অ্যালগরিদম ত্রুটিযুক্ত হিসেবেই পরিচিত। তারা ভুল সিদ্ধান্ত নিয়েছিল, বিষয়টি ক্ষমার অযোগ্য। তারা এমন একটি প্রযুক্তি প্রতিষ্ঠান, যারা শিশুদের জন্য খেলনা তৈরি করে থাকে। তাদের একটি গুরুত্বপূর্ণ দায়িত্ব ছিল এবং এতে তারা ব্যর্থ হয়েছে।
এ বিষয়ে ভিটেক এখনও কোনো মন্তব্য করেনি বলে জানিয়েছে বিবিসি।