











ইউএসবি আপডেটে উল্টো ঝামেলা!
গাড়ির সাইবার নিরাপত্তা ত্রুটি সারাতে ইউএসবি স্টিকের মাধ্যমে সফটওয়্যার প্যাচ বিতরণ করা শুরু করেছে ফিয়াট ক্রাইসলার। তবে বহুজাতিক অটোমোবাইল নির্মাতা প্রতিষ্ঠানটির এই পদক্ষেপে খুশি নন সংশ্লিষ্ট সাইবার নিরাপত্তা বিশেষজ্ঞরা।
বিবিসি জানিয়েছে, সফটওয়্যার প্যাচবাহী ইউএসবি স্টিক ডাকের মাধ্যমে পাঠানোর সিদ্ধান্ত ‘মোটেই ভাল নয়’ বলে অসন্তোষ প্রকাশ করেছেন সংশ্লিষ্ট ক্ষেত্রের নিরাপত্তা বিশেষজ্ঞরা।
হ্যাকাররা ডাকে পাঠানো ইউএসবি স্টিক চুরি করে রিভার্স ইঞ্জিনিয়ারিং করে গাড়ির সফটওয়্যারের সব দুর্বলতা জেনে যাবে বলে বিশেষজ্ঞদের আশঙ্কা।
যুক্তরাজ্যভিত্তিক সাইবার নিরাপত্তা সংস্থা হেজহগ সিকিউরিটির প্রধান নির্বাহী পিট বাসিলের বরাত দিয়ে বিবিসি জানিয়েছে, ডাকে নকল ইউএসবি স্টিক পাঠিয়ে সহজেই গাড়ির সফটওয়্যার হ্যাক করে নিতে পারবে হ্যাকাররা।
এই অবস্থায় ব্যবহারের পূর্বে ইউএসবি স্টিকটি আসলেই ফিয়াট ক্রাইসলারের তৈরি কি না তা নির্ণয়ে পদক্ষেপ নেয়ার পরামর্শ দিয়েছেন বাসিল।
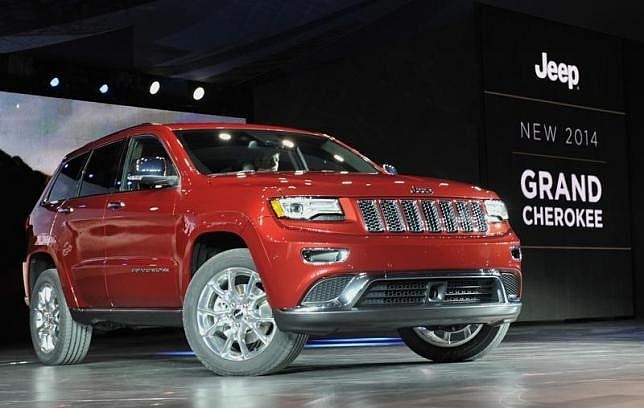
জুলাই মাসেই ফিয়াট ক্রাইসলারের তৈরি জিপ ‘চেরোকির’ ইন্টারনেট-কানেক্টেড এন্টারমেইন্ট সিস্টেমের মাধ্যমে গাড়িটির সফটওয়্যার হ্যাক করে এর নিরাপত্তা দুর্বলাতার প্রমাণ দেন দুই হ্যাকার। শুধু যুক্তরাষ্ট্রেই বিক্রি হওয়া ১৪ লাখ জিপ চেরোকি সাইবার আক্রমণের হুমকিতে ছিল বলে জানিয়েছে বিবিসি।
ওই ঘটনার পরিপ্রেক্ষিতে স্বেচ্ছায় গাড়িগুলো ফিরিয়ে নেওয়ার পদক্ষেপ নিয়েছিল ফিয়াট ক্রাইসলার।