












২০১০ সালে উত্তর কোরিয়ায় আড়িপাতে যুক্তরাষ্ট্র
উত্তর কোরিয়ার কম্পিউটার নেটওয়ার্কে ২০১০ সালে গোপনে ঢুকে পড়েছিল যুক্তরাষ্ট্র। আর সেখান থেকেই তারা সনি পিকচার্স হ্যাক হওয়ার সঙ্গে উত্তর কোরিয়ার সংশ্লিষ্টতার বিষয়টি জানতে পারে।
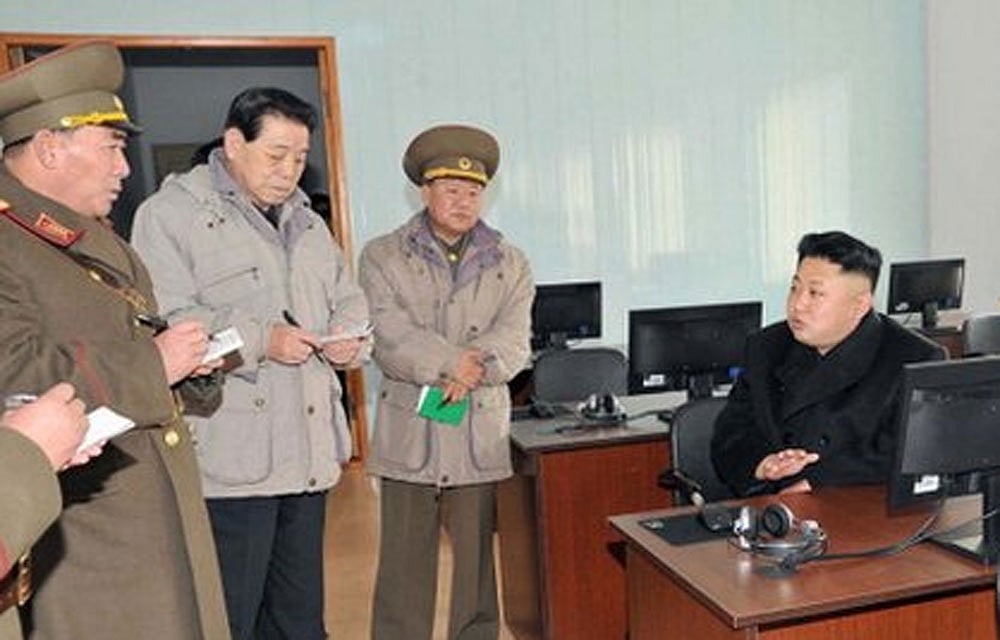
যুক্তরাষ্ট্রের কর্মকর্তাদের বরাত দিয়ে এবং মার্কিন ন্যাশনাল সিকিউরিটি এজেন্সির (এনএসএ) ফাঁস হওয়া নথি তুলে ধরে ‘দ্য নিউ ইয়র্ক টাইমস’ এবং ‘দার স্পাইগেল’ পত্রিকা এ দাবি করেছে।
নিউ ইয়র্ক টাইমসের প্রতিবেদন অনুযায়ী, লুকানো সফটওয়্যার উত্তর কোরিয়ার হ্যাকিং কার্যক্রমের ব্যাপারে যুক্তরাষ্ট্রের গোয়েন্দাসংস্থাগুলোকে সতর্কবার্তা পাঠিয়েছে।
যদিও উত্তর কোরিয়ার পক্ষ থেকে বরাবরই এই হ্যাকিংয়ের সঙ্গে জড়িত থাকার অভিযোগ অস্বীকার করা হচ্ছে।
পত্রিকাটি জানায়, মার্কিন তদন্ত কর্মকর্তাদের বিশ্বাস হ্যাকাররা হ্যাক করার আগে প্রায় দুই মাস ধরে সনি কিভাবে কাজ করে তার একটি ম্যাপ তৈরি করেছে।
নভেম্বরে সনি পিকচার্সের নেটওয়ার্কে অনুপ্রবেশ করে হ্যাকাররা কোম্পানিটির সংবেদশীল বিভিন্ন তথ্য চুরি করে। যার মধ্যে বেতনের বিস্তারিত এবং নির্বাহীদের গোপন ই-মেইল রয়েছে।
লন্ডন বিশ্ববিদ্যালয় কলেজের সাইবার-সিকিউরিটি বিশেষজ্ঞ স্টিভেন মরডক বিবিসি’কে বলেন, “মনে হচ্ছে এনএসএ এর আগে উত্তর কোরিয়ার নেটওয়ার্ক ব্যবস্থায় অন্তত ঢোকার চেষ্টা করেছে।”
“এটা তারা ২০১০ সালের অনেক আগে থেকেই করছে বলে আমি প্রায় নিশ্চিত। এক সময় উত্তর কোরিয়া যুক্তরাষ্ট্রের লক্ষ্যবস্তুতে পরিণত হয়েছিল।”
মরডক আরো বলেন, যদি সনি পিকচার্সের নেটওয়ার্ক হ্যাক হওয়ার আগেই এনএসএ এ বিষয়ে জানতে পারে তবে হয়ত নিজেদের নিরাপত্তার কারণে তারা সনিকে এ ব্যাপারে সতর্ক না করার সিদ্ধান্ত নিয়েছিল।
“অথবা হতে পারে এই হামলার কারণে কি পরিমাণ ক্ষতি হতে পারে সেটা তারা ধারণা করতে পারেনি। হতে পারে কোথা থেকে তারা হ্যাকিংয়ের খবর পেয়েছে সেই সূত্র সনিকে জানাতে যাওয়ার ঝুঁকি তারা নেয়নি।”