











হ্যাকিং এর নেপথ্যে চীনের সামরিক ইউনিট
বিশ্বের একের পর এক সাইবার হামলার নেপথ্যে আছে চীনের সামরিক বাহিনীর অন্যতম একটি গোপন ইউনিট। যুক্তরাষ্ট্রের সাইবার নিরাপত্তা বিষয়ক একটি কোম্পানি এ ধরাণাই প্রকাশ করেছে।
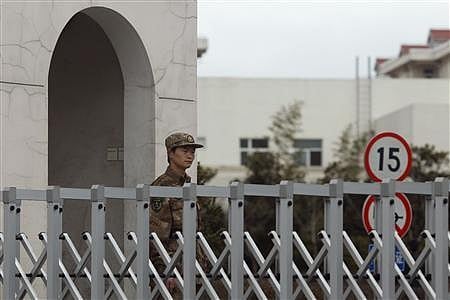
বিশ্বের দফায় দফায় হ্যাকিং চালানো গ্রুপগুলোর মধ্যে চীনের সামরিক বাহিনীর একটি গোপন শাখা অন্যতম বলে জানিয়েছে যুক্তরাষ্ট্রের একটি সাইবার নিরাপত্তা বিষয়ক প্রতিষ্ঠান।
ম্যানডিয়ান্ট নামক যুক্তরাষ্ট্রভিত্তিক এ কম্পিউটার সুরক্ষা প্রতিষ্ঠানটি বলেছে, ‘ইউনিট ৬১৩৯৮’ বিশ্বের কমপক্ষে ১৪১টি প্রতিষ্ঠানের ‘শত শত টেরাবাইট উপাত্ত চতুরভাবে চুরি করেছে বলে ধারণা করছে তারা। এই ‘ইউনিট ৬১৩৯৮’ চীনের পিপলস লিবারেশন আর্মির শাখা।
সাইবার হামলাগুলো কোথা থেকে হয়েছে তা খুঁজতে গিয়ে প্রতিষ্ঠানটি সাংহাই থেকে এই ইউনিটের কার্যক্রম পরিচালনার আলামত পেয়েছে বলে জানিয়েছে।
তবে চীন এ ধরনের কোনো হ্যাকিং এর অভিযোগ অস্বীকার করেছে এবং ম্যানডিয়ান্টের প্রতিবেদনের সত্যাসত্য নিয়ে প্রশ্ন তুলেছে।
মানডিয়ান্টের প্রতিবেদনে বলা হয়, ২০০৪ সাল থেকে তারা উপাত্ত চুরির শত শত ঘটনা খতিয়ে দেখে এ ব্যাপারে নিশ্চিত হয়েছে যে, এ ধরনের কর্মকাণ্ড চালানো গ্রুপগুলো মূলত চীনেরই এবং চীন সরকারও বিষয়টি জানে।
গ্রুপগুলোর মধ্যে সবচেয়ে ধুরন্ধর এপিটিআই। এ গ্রুপটি ২০০৬ থেকে ব্যাপকহারে সাইবার গুপ্তচরবৃত্তি করে আসছে বলে জানায় মানডিয়ান্ট।
প্রতিষ্ঠানটি আরো জানায়, সাংহাইয়ের পুডং এলাকার ১২ তলা একটি ভবন থেকে এপিটিআই এর হ্যাকিং কার্যক্রম চিহ্নিত করেছে তারা। আর চীনের সামরিক বাহিনী পিপলস লিবারেশন আর্মির ‘ইউনিট ৬১৩৯৮’ এর কর্মকাণ্ডও সাংহাইয়ের একই জায়গা থেকে পরিচালিত হচ্ছে বলেও তারা জানতে পেরেছে।