












ব্ল্যাকমেলিংয়ের শিকার হচ্ছেন গেইমাররা
নতুন এক কম্পিউটার ভাইরাসের মাধ্যমে ব্ল্যাকমেইলিংয়ের শিকার হচ্ছেন গেইমাররা। কম্পিউটারে সেইভ করে রাখা গেইম ও অন্যান্য গুরুত্বপূর্ণ ফাইল খুঁজে বের করে এনক্রিপ্ট করে ফেলে ওই ভাইরাসটি। ফাইলগুলো আনলক করার জন্য গেইমারদের ‘মুক্তিপণ’ হিসেবে খরচ করতে হচ্ছে সর্বনিম্ন পাঁচশ’ ডলার পর্যন্ত।
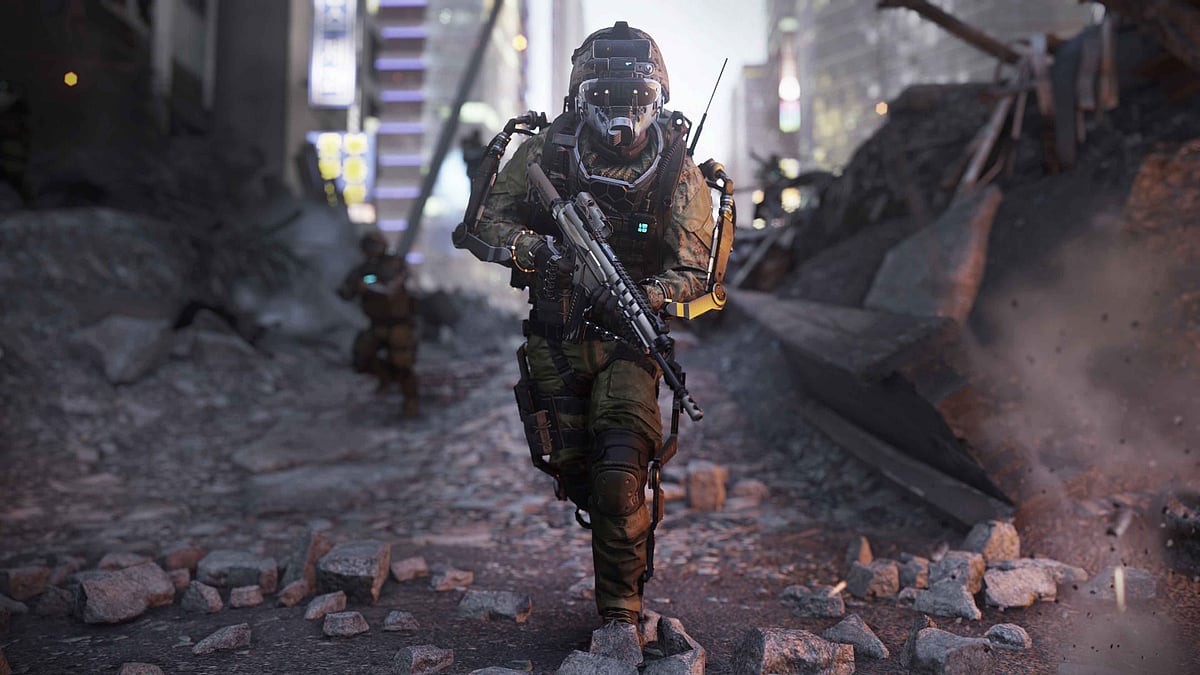
বিবিসি জানিয়েছে, কম্পিউটার ভাইরাসটির কারণে ভোগান্তির শিকার হচ্ছেন কল অফ ডিউটি, ওয়ার্ল্ড অফ ওয়ারক্রাফট, মাইনক্রাফট এবং ওয়ার্ল্ড অফ ট্যাংকসের মতো ৪০টি জনপ্রিয় গেইমের খেলোয়াররা।
প্রাথমিক অবস্থায় গেইমারদের পিসিতে সংক্রমণ ঘটাচ্ছে যে ভাইরাসটি তার সঙ্গে আলোচিত ‘ক্রিপ্টোলকার র্যানসমওয়্যার’-এর মিল রয়েছে বলে মনে করা হচ্ছিল। গত কয়েক বছরে সাইবার ব্ল্যাকমেইলিংয়ের শিকার হয়ে মুক্তিপণ দিতে হয়েছে কয়েক হাজার ব্যবহারকারীকে।
তবে ‘টেসলাক্রিপ্ট’ নামে চিহ্নিত নতুন ভাইরাসটির কোড বিশ্লেষণের পর এর সঙ্গে ক্রিপ্টোলকারের কোনো মিল নেই এবং ভিন্ন কোনো সাইবার অপরাধী দল এটি বানিয়েছে বলে মনে করছেন বিশেষজ্ঞরা।
ভাইরাসটির নির্মাতা একটি ওয়ার্ডপ্রেস ব্লগের মাধ্যমে ভাইরাস সংক্রমণ ঘটাচ্ছে বলে জানিয়েছেন সাইবার নিরাপত্তা বিষয়ক প্রতিষ্ঠান ব্রোমিয়ামের গবেষক ভাদিম কটোভ।
কটোভের বক্তব্য অনুযায়ী, কম্পিউটারে সংক্রমণ ঘটানোর পর ১৮৫ ধরণের এক্সটেনশন ফাইল খোঁজে ভাইরাসটি। তবে যে গেইমগুলো এই ভাইরাস সংক্রমণের শিকার হচ্ছে তার কোনোটিই কোনো নির্দিষ্ট ‘টপ সেলার’ বা ‘মোস্ট প্লেইড’ চার্টে নেই বলে জানিয়েছেন তিনি। বরং গেইমগুলো ভাইরাসের নির্মাতার পছন্দের গেইম হতে পারে বলে আশঙ্কা করছেন কটোভ।
আর ভাইরাসটিকে পাশ কাটিয়ে গেইম আনইনস্টল করে পরে আবারও ইনস্টল করার চেষ্টা করলেও মূল উদ্দেশ্য ব্যর্থ হবে বলে জানিয়েছেন কটোভ। গেইম রি-ইনস্টল করা সম্ভব হলেও নিজের কম্পিউটারে সেইভ করা ডেটা পুনরুদ্ধার করা সম্ভব হবে না বলে জানিয়েছেন তিনি।
কম্পিউটারের ফাইল আনলক করার জন্য গেইমারদের বিটকয়েনের মাধ্যমে পাঁচশ’ ডলার অথবা পেপাল মাই ক্যাশ পেমেন্ট কার্ডের মাধ্যমে হাজার ডলার মুক্তিপণ দিতে হচ্ছে।
এখন পর্যন্ত টেসলাক্রিপ্টের এনক্রিপশন ভাঙতে ব্যর্থ হয়েছেন সাইবার নিরাপত্তা ও এনক্রিপশন বিশেষজ্ঞরা।