











[ টেক ]
নিরাপত্তা সমস্যা সামলাল বিএমডব্লিউ
রোলস রয়েস এবং মিনি মডেলসহ প্রায় ২২ লাখ গাড়ির নিরাপত্তা ত্রুটি সংশোধন করেছে জার্মান গাড়ি নির্মাতা বিএমডব্লিউ। ওই নিরাপত্তা ত্রুটির সুযোগ নিয়ে সহজেই গাড়িগুলো হ্যাক করা সম্ভব ছিল হ্যাকারদের পক্ষে।
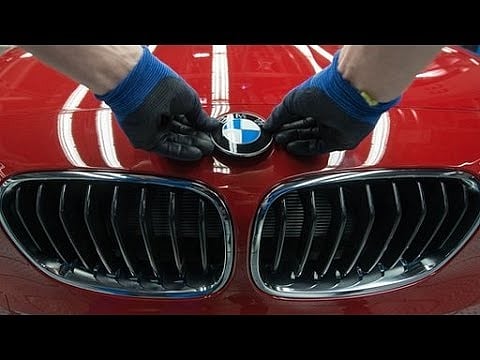
বিবিসি জানিয়েছে, নিরাপত্তা ত্রুটিযুক্ত ওই গাড়িগুলোতে নিজস্ব কানেক্টেডড্রাইভ সফটওয়্যার ব্যবহার করেছিল বিএমডব্লিউ। ‘অন-বোর্ড সিম কার্ড’ ব্যবহার করত ওই সফটওয়্যার।
বিএমডব্লিউ কর্তৃপক্ষের বরাত দিয়ে বিবিসি জানিয়েছে, সফটওয়্যারটির মাধ্যমে গাড়ির শীতাতপ নিয়ন্ত্রণ ব্যবস্থা, দরজার লক ইত্যাদি নিয়ন্ত্রণ ও ট্রাফিক অবস্থার সরাসরি আপডেট পাওয়া গেলেও গাড়ির ব্রেক বা স্টিয়ারিং নিয়ন্ত্রণের সম্ভব নয়।
নিরাপত্তাজনিত এই ত্রুটি প্রথম খুঁজে পায় জার্মান মটোরিস্ট অ্যাসোসিয়েশন এডএসি। এডিএসির মতে অনলাইনে যুক্ত থাকতে গাড়িগুলো একটি দুর্বল ফোন নেটওয়ার্ক ব্যবহার করে, যার মাধ্যমে হ্যাকাররা চাইলেই ব্যবহৃত ওই সিমের মাধ্যমে গাড়ির সফটওয়্যার হ্যাক করতে পারে।
তবে এখন পর্যন্ত এ ত্রুটি ব্যবহার করে কোনো গাড়ি হ্যাক করা হয়নি বলে দাবি বিএমডব্লিউয়ের।
bdnews24