











হ্যাকিং ঝুঁকিতে কৃত্রিম অঙ্গ
হার্ট পেসমেকার, এমআরআই মেশিন, রুগী নিয়ন্ত্রিত পাম্পমেশিন ইত্যাদি মেডিক্যাল ডিভাইস সাইবার হামলায় টাইম বোমা হিসেবে ব্যবহার করতে পারেন হ্যাকাররা। বুধবার এডিথ কোওয়ান ইউনিভার্সিটিতে অনুষ্ঠিত সিআরআই সিকিউরিটি কনফারেন্সে এমন তথ্যই জানালেন মেডিক্যাল ডিভাইস নিরাপত্তা বিশেষজ্ঞ টড কুপার।
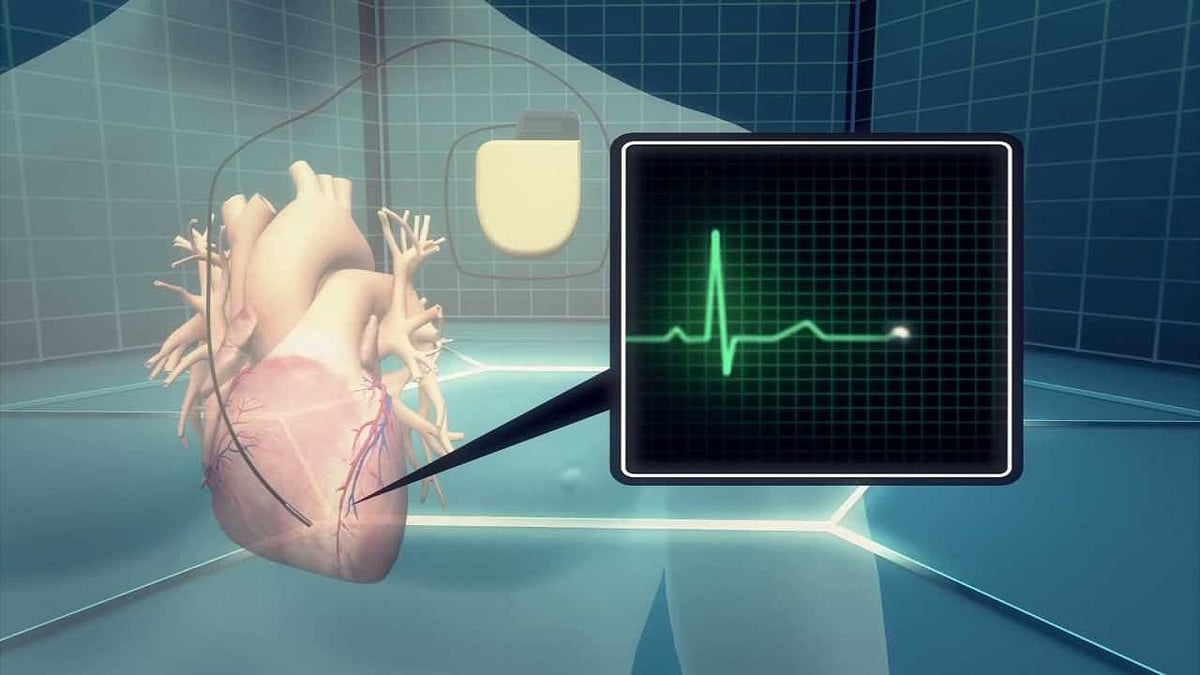
অস্ট্রেলিয়ান সংবাদমাধ্যম এবিসিনিউজ জানিয়েছে, বিষয়টি মেডিক্যাল ডিভাইস হাইজ্যাকিং বা মেডজ্যাকিং নামেই পরিচিত।
এ প্রসঙ্গে কুপার জানিয়েছেন, কোনো সাইবার অপরাধী এখন পর্যন্ত মেডিক্যাল ডিভাইস হ্যাক করে কোনো রোগীর শারীরিক ক্ষতি না করলেও ওয়্যারলেস ডিভাইসগুলোকে সবসময়ই হ্যাকারের ‘লক্ষ্য’ এবং ‘টিকিং টাইম বম্ব’ হিসেবে বিবেচনা করা হয়েছে। কুপার আরও বলেছেন, “যেহেতু মেডিক্যাল ব্যবস্থার এই অংশটি দুর্বলতা হিসেবে বিবেচিত হচ্ছে, তাই আমার মনে হয় হাসপাতাল কর্তৃপক্ষের উচিত এ বিষয়ে শীঘ্রই পদক্ষেপ নেয়া।”
মেডজ্যাক হুমকি হিসেবে প্রমাণিত হওয়ায় ২০১৪ সালের সেপ্টেম্বরে এফবিআই একটি নিরাপত্তা সতর্কতা জারি করেছে। সংস্থাটি জানায়, ইনসুলিন ডিসপেন্সারি'র মতো তথ্য পাঠানো ও গ্রহণ করা যায় ইন্টারনেটের সঙ্গে সংযোগকৃত এমন মেডিক্যাল ডিভাইস হ্যাক করা হয়। অপরাধীরা এই সুযোগ ব্যবহার করে অন্য সিস্টেম আক্রমণ, ব্যক্তিগত তথ্য চুরি, স্প্যাম ইমেইল পাঠানো এমনকি শারীরিক ক্ষতিও করতে পারে বলে সতর্ক করেছে এফবিআই।
দুই বছর আগে সাবেক মার্কিন ভাইস প্রেসিডেন্ট ডিক চেইনি জানিয়েছিলেন, ২০০৭ সালে সাইবার আক্রমণের ঝুঁকি থেকে বাঁচতে তারবিহীন হার্ট ডিফিব্রিলেটরের ইন্টারনেট সংযোগ বিচ্ছিন্ন করা হয়েছিল।