Published : 09 Sep 2024, 03:29 PM


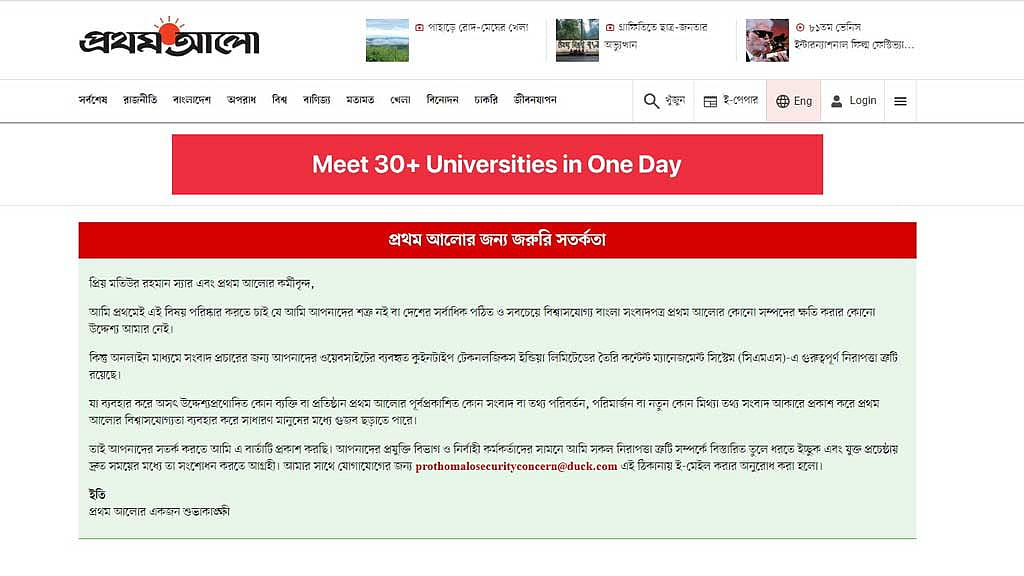
দৈনিক প্রথম আলোর ওয়েবসাইটের নিয়ন্ত্রণ নিয়ে ঘণ্টা খানেক সেখানে একটি ‘সতর্কতা বার্তা’ ঝুলিয়ে রেখেছিলেন এক হ্যাকার।
সোমবার সকাল সাড়ে ১০টার দিকে প্রথম আলোর ওয়েবসাইটে গেলে উপরের অংশে ওই সতর্কবার্তা দেখা যায়।
সেখানে লেখা ছিল, হ্যাকার কেবল নিরাপত্তা ত্রুটি ধরিয়ে দেওয়ার জন্য এটি করেছেন, অসৎ উদ্দেশ্য নয়।
“অনলাইন মাধ্যমে সংবাদ প্রচারের জন্য আপনাদের ওয়েবসাইটের ব্যবহৃত কুইনটাইপ টেকনলজিকস ইন্ডিয়া লিমিটেডের তৈরি কন্টেন্ট ম্যানেজমেন্ট সিস্টেম (সিএমএস)-এ গুরুত্বপূর্ণ নিরাপত্তা ত্রুটি রয়েছে।
“যা ব্যবহার করে অসৎ উদ্দেশ্যপ্রণোদিত কোন ব্যক্তি বা প্রতিষ্ঠান প্রথম আলোর পূর্বপ্রকাশিত কোন সংবাদ বা তথ্য পরিবর্তন, পরিমার্জন বা নতুন কোন মিথ্যা তথ্য সংবাদ আকারে প্রকাশ করে প্রথম আলোর বিশ্বাসযোগ্যতা ব্যবহার করে সাধারণ মানুষের মধ্যে গুজব ছড়াতে পারে।”
নিজেকে প্রথম আলোর শুভাকাঙ্ক্ষী পরিচয় দিয়ে ওই হ্যাকার তার বার্তায় বলেন, তিনি সাইটের নিরাপত্তা ত্রুটি সম্পর্কে বিস্তারিত তুলে ধরতে ইচ্ছুক এবং তা সংশোধনে সহায়তা করতে আগ্রহী।
এ সহায়তার জন্য তিনি যোগাযোগের একটি ই-মেইল ঠিকানাও বার্তার সঙ্গে দেন।
বেলা সাড়ে ১১টার দিকে ওই নোটিস আর প্রথম আলোর ওয়েবসাইটে দেখা যায়নি।
এ বিষয়ে জানতে চাইলে প্রথম আলোর হেড অব অনলাইন শওকত হোসেন মাসুম বিডিনিউজ টোয়েন্টিফোর ডটকমকে বলেন, “এটাকে আমি হ্যাকড বলব না। কারণ নিউজ তোলা এবং পড়া গেছে। আইটি টিম এটা নিয়ে কাজ করছে। বিস্তারিত পরে জানাতে পারব।”